
Popis
NEJOBLÍBENĚJŠÍ SVĚTOVÝ FIREWALL & BEZPEČNOSTNÍ SKENER
Zabezpečení WordPressu vyžaduje tým specializovaných analytiků, kteří zkoumají nejnovější varianty malwaru a zranitelnosti WordPressu, převádějí je do pravidel firewallu a podpisů malwaru a poskytují je zákazníkům v reálném čase.
Vyberte si ochranu, která vám nejlépe vyhovuje: Wordfence Free, Premium, Care nebo Response
Wordfence je všeobecně uznáván jako přední výzkumný tým v oblasti zabezpečení WordPressu na světě. Náš plugin nabízí komplexní sadu bezpečnostních funkcí a právě výzkum našeho týmu je základem našeho pluginu a zajišťuje úroveň zabezpečení, díky níž jsme známí.
Ve společnosti Wordfence není bezpečnost WordPressu jen jednou z částí našeho podnikání – bezpečnost WordPressu je to jediné, čím se zabýváme. Disponujeme globálním specializovaným týmem pro řešení bezpečnostních incidentů, který je v pohotovosti 24 hodin denně a našim prioritním zákazníkům zaručuje dobu odezvy do 1 hodiny v případě jakéhokoli bezpečnostního incidentu.
Náš globální bezpečnostní tým pracuje nepřetržitě a využíváme sofistikovanou platformu pro sběr informací o hrozbách, která shromažďuje a analyzuje data a umožňuje nám provádět průkopnický bezpečnostní výzkum zaměřený na nejnovější bezpečnostní hrozby.
Wordfence Security zahrnuje firewall pro koncová zařízení, skener malwaru, robustní funkce zabezpečení přihlášení, přehledy o aktuálním provozu a další funkce. Náš Threat Defense Feed vybavuje Wordfence nejnovějšími pravidly brány firewall, signaturami malwaru a seznamy škodlivých IP adres, které potřebuje k zajištění bezpečnosti vašich webových stránek.
Díky doplňkům v podobě přístupových klíčů, dvoufaktorové autentizace (2FA) a celé řadě dalších funkcí je Wordfence nejkomplexnějším bezpečnostním řešením pro WordPress na trhu.
🔥 WORDPRESS FIREWALL
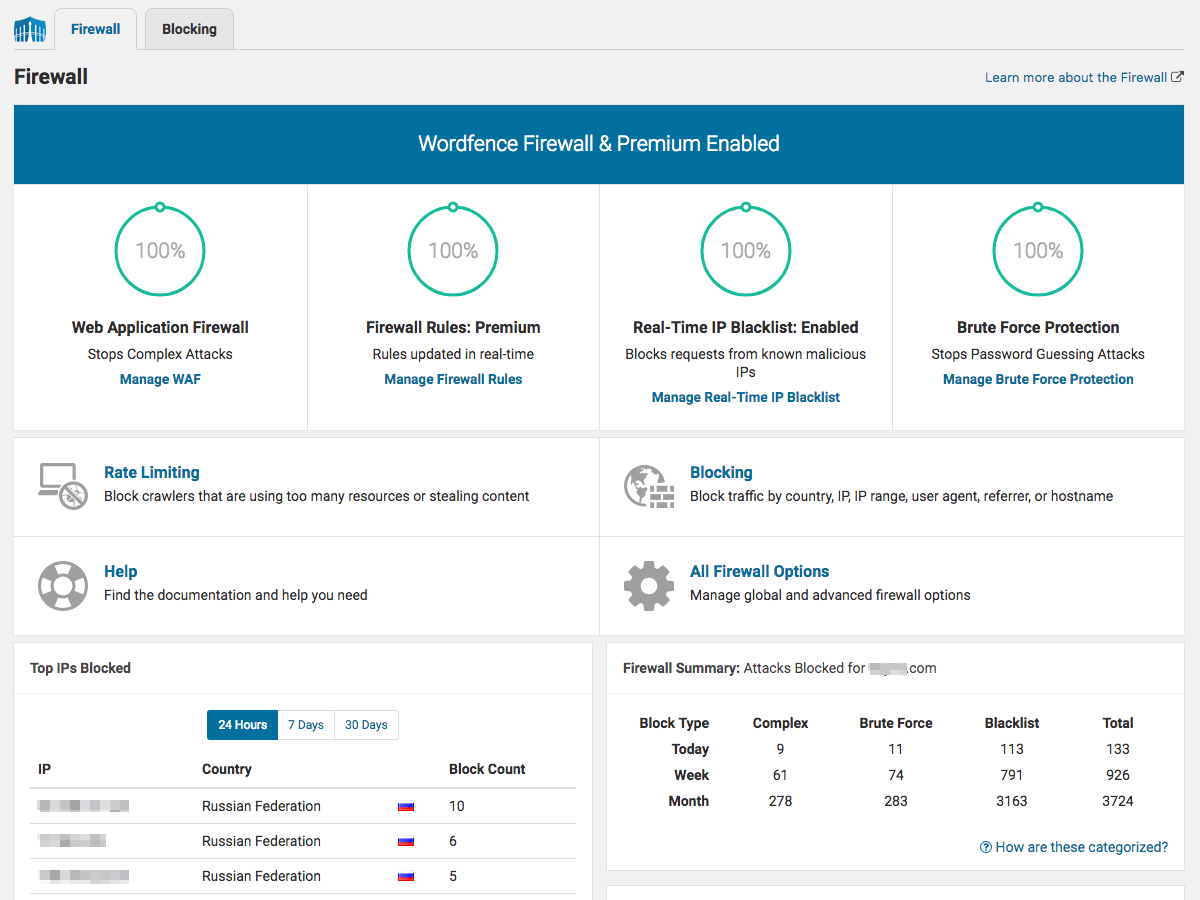
- Web Application Firewall identifikuje a blokuje škodlivý provoz. Vyvinuto a spravováno rozsáhlým týmem, který se stoprocentně věnuje zabezpečení WordPressu.
- Aktualizace pravidel firewallu a signatur malwaru v reálném čase [Premium] prostřednictvím služby Threat Defense Feed (u bezplatné verze dochází ke zpoždění o 30 dní).
- Seznam blokovaných IP adres v reálném čase [Premium] blokuje všechny požadavky z nejškodlivějších IP adres, čímž chrání váš web a zároveň snižuje jeho zatížení.
- Chrání váš web na úrovni koncových zařízení a umožňuje hlubokou integraci s WordPressem. Na rozdíl od cloudových alternativ neporušuje šifrování, nelze jej obejít a nedochází k úniku dat.
- Integrovaný skener malwaru blokuje požadavky obsahující škodlivý kód nebo obsah.
- Ochrana před útoky hrubou silou prostřednictvím omezení počtu pokusů o přihlášení.
📡 SKENÉR BEZPEČNOSTI WORDPRESSU
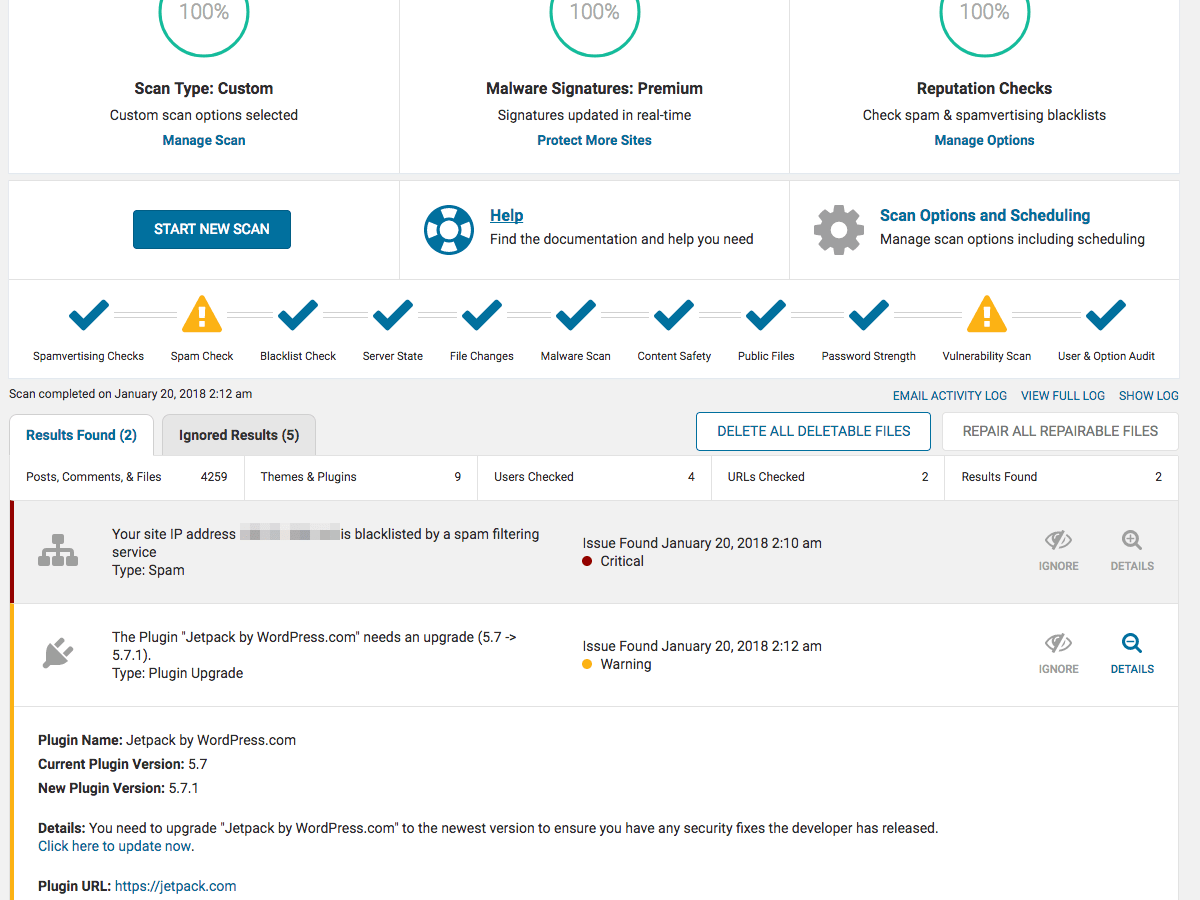
- Skener malwaru kontroluje základní soubory, šablony a pluginy, zda neobsahují malware, škodlivé URL adresy, zadní vrátka, SEO spam, škodlivá přesměrování a vkládání kódu.
- Aktualizace podpisů malwaru v reálném čase [Premium] prostřednictvím služby Threat Defense Feed (bezplatná verze má zpoždění 30 dnů).
- Porovná soubory jádra, šablony a pluginy s repozitářem WordPress.org, zkontroluje jejich integritu a upozorní vás na případné změny.
- Opravte soubory jádra, šablony a pluginů WordPressu, u nichž došlo ke změnám, tak, že je přepíšete čistou, původní verzí. Soubory, které sem nepatří, můžete snadno odstranit přímo v rozhraní Wordfence.
- Nástroje pro odstranění malwaru Možnosti „Odstranit soubor“ a „Odstranit všechny odstranitelné soubory“ umožňují efektivní odstranění malwaru. Nezapomeňte nejprve zkontrolovat výsledky skenování a zálohovat soubory!
- Zkontroluje váš web z hlediska známých bezpečnostních zranitelností a upozorní vás na případné problémy. Upozorní vás také na potenciální bezpečnostní rizika v případě, že byl nějaký plugin ukončen nebo opuštěn.
- Zkontroluje bezpečnost vašeho obsahu tím, že prohledá obsah souborů, příspěvky a komentáře a vyhledá nebezpečné URL adresy a podezřelý obsah.
- Zkontroluje, zda byl váš web nebo IP adresa zařazena na černou listinu [Premium] kvůli škodlivé činnosti, rozesílání spamu nebo jiným bezpečnostním problémům.
🔒 BEZPEČNOST PŘIHLÁŠENÍ
- Passkeys umožňují uživatelům přihlásit se pomocí dotyku, rozpoznání obličeje, hesla zařízení nebo PINu jako jednoduchou a bezpečnou alternativu k heslu a dvoufaktorovému ověření.
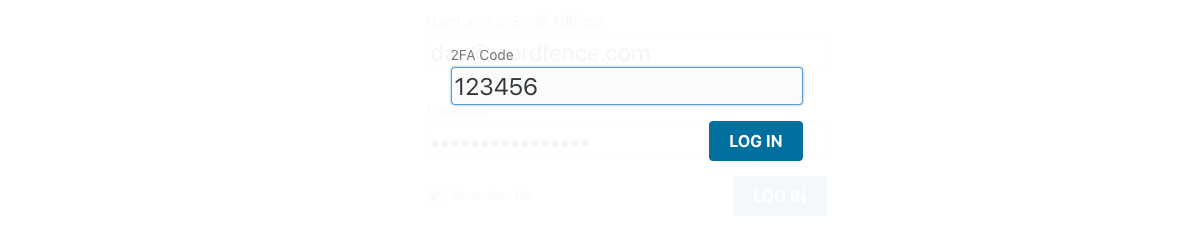
- Dvoufaktorové ověřování (2FA), jedna z nejbezpečnějších forem vzdáleného ověřování přístupu k systému, dostupná prostřednictvím jakékoli aplikace nebo služby pro ověřování založené na algoritmu TOTP.
- CAPTCHA na přihlašovací stránce brání robotům v přihlášení.
- Správa přístupových klíčů a dvoufaktorového ověřování (2FA) pro WooCommerce a vlastní integrace umožňuje uživatelům spravovat přihlašovací údaje na vlastních stránkách účtů.
- Možnosti XML-RPC, včetně deaktivace nebo přidání dvoufaktorového ověřování (2FA).
- Zabezpečení hesel: Blokovat přihlášení správců, kteří používají hesla, o nichž je známo, že byla kompromitována.
📋 PROTOKOL BEZPEČNOSTNÍHO AUDITU [Premium]
- Protokol auditu sleduje všechny změny a akce v oblastech webu, které jsou z hlediska bezpečnosti citlivé.
- Vzdálené úložiště dat chráněné proti neoprávněné manipulaci prostřednictvím Wordfence Central.
- Sledujte události a akce, od vytváření a úprav uživatelů přes instalaci a aktualizace pluginů a šablon až po změny příspěvků a stránek.
- Lze nastavit tak, aby se zaznamenávaly všechny události nebo pouze významné události, mezi něž patří všechny události související s ověřováním, konfigurací webu a funkčností webu.
🌐 WORDFENCE CENTRAL
- Wordfence Central je výkonný a efektivní nástroj pro správu zabezpečení více webů na jednom místě.
- Centralizovaná správa: Efektivně vyhodnoťte bezpečnostní stav všech svých webových stránek na jednom místě. Prohlédněte si podrobné bezpečnostní nálezy, aniž byste museli opustit Wordfence Central.
- Díky výkonným šablonám je konfigurace Wordfence hračkou.
- Vysoce konfigurovatelná upozornění lze zasílat e-mailem, SMS nebo přes Slack. Vylepšete poměr signálu k šumu využitím možností nastavení úrovně závažnosti a funkce denního souhrnu.
- Sledování a upozorňování na důležité bezpečnostní události, včetně přihlášení správců, použití prolomených hesel a náhlého nárůstu útoků.
- K dispozici zdarma pro neomezený počet webů.
🛠️ BEZPEČNOSTNÍ NÁSTROJE
- Live Traffic v reálném čase sleduje návštěvy a pokusy o hacknutí, které jiné analytické nástroje nezobrazují; včetně zdroje, IP adresy návštěvníka, denní doby a doby strávené na vašem webu.
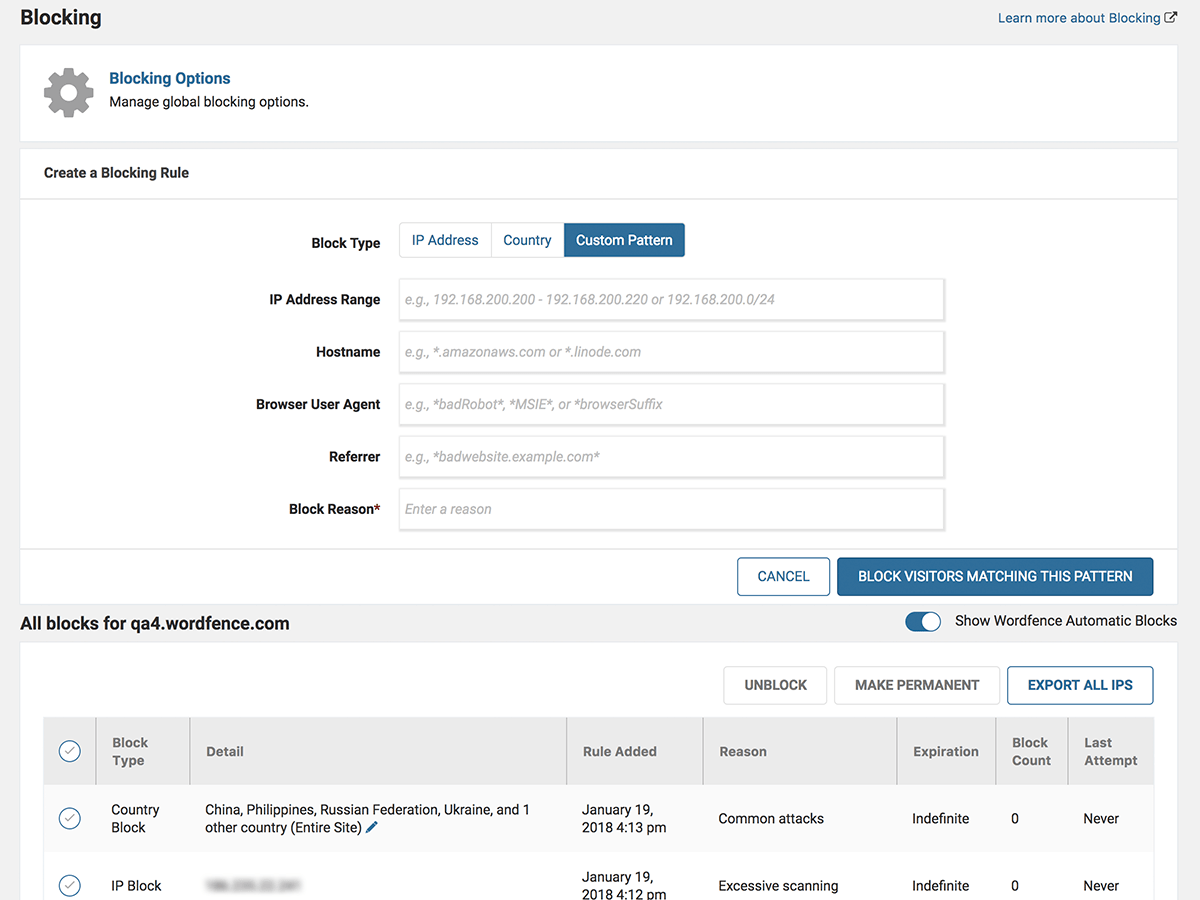
- Blokujte útočníky podle IP adresy nebo vytvářejte pokročilá pravidla na základě rozsahu IP adres, názvu hostitele, user agentu a odkazu.
- Blokování podle země k dispozici v rámci služby Wordfence Premium.
Snímky obrazovky




Instalace
Zabezpečte svůj web pomocí následujících kroků k instalaci Wordfence:
- Nainstalujte Wordfence automaticky nebo nahráním souboru ZIP.
- Aktivujte Wordfence prostřednictvím nabídky „Pluginy“ ve WordPressu. Wordfence je nyní aktivován.
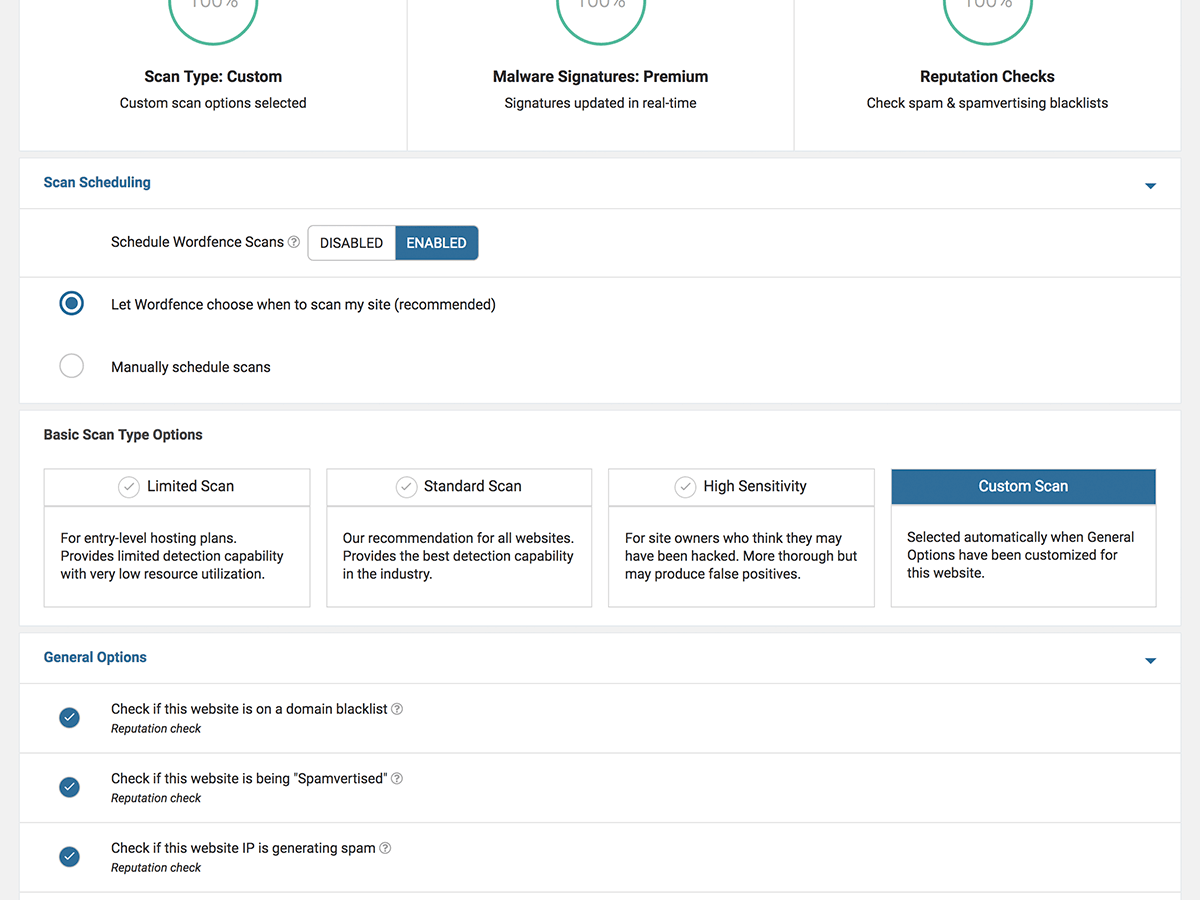
- Přejděte do nabídky skenování a spusťte první skenování. Bude také povoleno plánované skenování.
- Po dokončení prvního skenování se zobrazí seznam hrozeb. Projděte si je jednu po druhé a zabezpečte svůj web.
- Navštivte stránku s možnostmi Wordfence a zadejte svou e-mailovou adresu, abyste mohli přijímat e-mailová bezpečnostní upozornění.
- Volitelně můžete změnit úroveň zabezpečení nebo upravit pokročilé možnosti, abyste nastavili jednotlivé možnosti skenování a ochrany pro Váš web.
- Kliknutím na možnost nabídky „Živý přenos“ můžete sledovat aktivitu svého webu v reálném čase. Situační povědomí je důležitou součástí zabezpečení webových stránek.
Instalace Wordfence na více stránkách WordPress:
- Nainstalujte Wordfence prostřednictvím adresáře pluginu nebo nahráním souboru ZIP.
- Aktivujte Wordfence v síti. Tento krok je důležitý, protože dokud plugin neaktivujete v síti, bude se na vašich webech v nabídce pluginů zobrazovat příslušná volba. Po aktivaci tato volba zmizí.
- Nyní, když je Wordfence aktivován na úrovni sítě, objeví se v nabídce „Správa sítě“. Wordfence se neobjeví v nabídce žádného jednotlivého webu.
- Přejděte do nabídky „Skenování“ a spusťte své první skenování.
- Wordfence provede kontrolu všech souborů ve vaší instalaci WordPressu, včetně těch, které se nacházejí v adresáři blogs.dir vašich jednotlivých webů.
- U VŠECH serverů ve vaší síti se bude zobrazovat aktuální provoz. Pokud máte systém s vysokým provozem, možná budete chtít aktuální provoz deaktivovat, čímž se zastaví záznam do databáze.
- Na celý systém se vztahují pravidla brány firewall a pravidla přihlášení. Pokud tedy neuspějete při přihlášení na stránkách site1.example.com a site2.example.com, počítá se to jako 2 selhání. Provoz prohledávače se počítá mezi blogy, takže pokud narazíte na tři weby v síti, všechny zásahy se sečtou a to se počítá jako rychlost, kterou přistupujete k systému.
Nejčastější dotazy
-
Jak Wordfence Security chrání weby před útočníky?
-
Bezpečnostní plugin WordPress poskytuje nejlepší ochranu Vašeho webu. Wordfence Firewall, poháněný neustále aktualizovaným informačním kanálem Threat Defense, Vás brání v hacknutí. Wordfence Scan využívá stejný proprietární zdroj, který Vás rychle upozorní na problémy se zabezpečením nebo pokud je Váš web napaden. Zobrazení Živého provozu Vám poskytuje přehled o provozu a pokusech o hackování na Vašem webu v reálném čase. Hluboká sada dalších nástrojů završuje nejkomplexnější dostupné řešení zabezpečení WordPress.
-
Nabízíme klíč k rozhraní API Premium, který vám poskytuje aktualizace kanálu Threat Defense Feed v reálném čase, včetně seznamu blokovaných IP adres v reálném čase, pravidel brány firewall a podpisů malwaru. Součástí je také prémiová podpora, blokování podle zemí, častější skenování a kontroly spamu a spamvertisingu. Klikněte zde a zaregistrujte se do služby Wordfence Premium ještě dnes nebo si jednoduše nainstalujte bezplatnou verzi Wordfence a začněte chránit svůj web.
-
Jak brána Wordfence WordPress Firewall chrání webové stránky?
-
- Brána firewall webových aplikací Vám brání v napadení identifikací škodlivého provozu a blokováním útočníků před přístupem na Váš web.
- Feed Threat Defense automaticky aktualizuje pravidla brány firewall, která Vás chrání před nejnovějšími hrozbami. Prémioví členové dostávají verzi v reálném čase.
- Blokujte běžné bezpečnostní hrozby WordPress, jako jsou falešní Googleboti, škodlivé kontroly hackerů a botnetů.
-
Jaké kontroly provádí Wordfence Security Skener?
-
- Prohledává základní soubory, motivy a doplňky proti verzím úložiště WordPress.org a kontroluje jejich integritu. Ověřte zabezpečení svého zdroje.
- Podívejte se, jak se soubory změnily. Volitelně opravte změněné soubory, které představují bezpečnostní hrozby.
- Vyhledává podpisy více než 44 000 známých variant malwaru, které jsou známými bezpečnostními hrozbami WordPress.
- Vyhledává mnoho známých zadních vrát, které vytvářejí bezpečnostní díry, včetně C99, R57, RootShell, Crystal Shell, Matamu, Cybershell, W4cking, Sniper, Predator, Jackal, Phantasma, GFS, Dive, Dx a mnoha dalších.
- Průběžně vyhledává malware a phishingové adresy URL, včetně všech adres URL v seznamu bezpečného prohlížení Google ve všech Vašich komentářích, příspěvcích a souborech, které představují bezpečnostní hrozby.
- Vyhledává heuristiku zadních vrátek, trojských koní, podezřelého kódu a dalších bezpečnostních problémů.
-
Jaké funkce monitorování zabezpečení obsahuje Wordfence?
-
- Sledujte veškerý svůj provoz v reálném čase, včetně robotů, lidí, chyb 404, přihlášení a odhlášení a kdo spotřebovává většinu Vašeho obsahu. Zvyšuje Vaše situační povědomí o tom, kterým bezpečnostním hrozbám Vaše stránka čelí.
- Zobrazení veškerého provozu v reálném čase, včetně automatizovaných robotů, které často představují bezpečnostní hrozby, které Vám analytické balíčky Javascript nikdy neukáží.
- Provoz v reálném čase zahrnuje reverzní DNS a geolokaci na úrovni města. Zjistěte, ze kterých bezpečnostních hrozeb v geografické oblasti pochází.
- Monitoruje místo na disku, které souvisí se zabezpečením, protože mnoho útoků DDoS se pokouší spotřebovat celé místo na disku a vytvořit tak odmítnutí služby.
-
Zahrnuté bezpečnostní funkce přihlášení
-
- Sledujte veškerý svůj provoz v reálném čase, včetně robotů, lidí, chyb 404, přihlášení a odhlášení a kdo spotřebovává většinu Vašeho obsahu. Zvyšuje Vaše situační povědomí o tom, kterým bezpečnostním hrozbám Vaše stránka čelí.
- Zobrazení veškerého provozu v reálném čase, včetně automatizovaných robotů, které často představují bezpečnostní hrozby, které Vám analytické balíčky Javascript nikdy neukáží.
- Provoz v reálném čase zahrnuje reverzní DNS a geolokaci na úrovni města. Zjistěte, ze kterých bezpečnostních hrozeb v geografické oblasti pochází.
- Monitoruje místo na disku, které souvisí se zabezpečením, protože mnoho útoků DDoS se pokouší spotřebovat celé místo na disku a vytvořit tak odmítnutí služby.
-
Jak dostanu upozornění, pokud má moje stránka problém se zabezpečením?
-
Wordfence zasílá bezpečnostní upozornění prostřednictvím e-mailu. Jakmile nainstalujete Wordfence, nakonfigurujete seznam e-mailových adres, na které budou zasílána bezpečnostní upozornění. Když obdržíte bezpečnostní upozornění, ujistěte se, že jste s nimi neprodleně jednali, abyste zajistili, že Váš web zůstane v bezpečí.
-
Potřebuji bezpečnostní plugin, jako je Wordfence, pokud používám cloudovou bránu firewall (WAF)?
-
Wordfence poskytuje skutečné zabezpečení koncových bodů pro Váš web WordPress. Na rozdíl od cloudových firewallů se Wordfence spouští v prostředí WordPress a poskytuje mu znalosti, jako je to, zda je uživatel přihlášen, jeho identita a jakou úroveň přístupu má. Wordfence používá úroveň přístupu uživatele ve více než 80% pravidel brány firewall, které používá k ochraně webů WordPress. Další informace o problému s identitou cloudového WAF jsou zde. Cloudové brány firewall lze navíc obejít, takže Vaše stránky budou vystaveny útočníkům. Protože Wordfence je nedílnou součástí koncového bodu (Vašeho webu WordPress), nelze jej obejít. Další informace o problému obcházení cloud WAF najdete zde. Chcete-li plně chránit investice, které jste do svého webu vložili, musíte k zabezpečení použít hloubkový přístup. Wordfence tento přístup využívá.
-
Jaké blokovací funkce obsahuje Wordfence?
-
- Blokování známých útočníků v reálném čase. Pokud je napaden jiný web využívající Wordfence a blokuje útočníka, je Váš web automaticky chráněn.
- Blokujte celé škodlivé sítě. Zahrnuje pokročilé adresy IP a domény WHOIS pro hlášení škodlivých adres IP nebo sítí a blokování celých sítí pomocí brány firewall. Hlaste bezpečnostní hrozby WordPress vlastníkovi sítě.
- Ohodnoťte nebo zablokujte bezpečnostní hrozby WordPressu, jako jsou agresivní prohledávače, škrabky a roboti provádějící bezpečnostní kontroly zranitelnosti Vašeho webu.
- Vyberte, zda chcete blokovat nebo omezovat uživatele a roboty, kteří porušují Vaše bezpečnostní pravidla WordPress.
- Uživatelé Premium mohou také blokovat země a naplánovat skenování na konkrétní časy a vyšší frekvenci.
-
Co odlišuje Wordfence od ostatních pluginů WordPress Security?
-
- Wordfence Security poskytuje bránu WordPress Firewall vyvinutou speciálně pro WordPress a blokuje útočníky hledající na Vašem webu chyby zabezpečení. Brána firewall je napájena z našeho zdroje Defense Defense Feed, který je průběžně aktualizován, jak se objevují nové hrozby. Prémioví zákazníci dostávají aktualizace v reálném čase.
- Wordfence ověřuje integritu zdrojového kódu vašeho webu na základě oficiálního repozitáře WordPressu a zobrazuje vám provedené změny.
- Prohledávání Wordfence kontroluje všechny Vaše soubory, komentáře a příspěvky na adresy URL v seznamu Bezpečné prohlížení Google. Jsme jediným pluginem, který nabízí toto velmi důležité vylepšení zabezpečení.
- Skenování Wordfence nespotřebovává velké množství Vaší šířky pásma, protože všechny kontroly zabezpečení probíhají na Vašem webovém serveru, což je činí velmi rychlými.
- Wordfence plně podporuje WordPress více stránek, což znamená, že můžete jediným kliknutím prohledat zabezpečení každého blogu v instalaci více stránek.
- Wordfence obsahuje funkcí „passkeys“ a dvoufaktorové ověřování, které pomáhají chránit účty WordPress před phishingovými útoky a útoky hrubou silou.
- Wordfence plně podporuje IPv6, včetně možnosti vyhledávat umístění adres IPv6, blokovat rozsahy IPv6, detekovat zemi IPv6 a provádět vyhledávání Whois na adresách IPv6 a další.
-
Zpomalí Wordfence můj web?
-
Ne. Zabezpečení Wordfence je extrémně rychlé a používá techniky, jako je ukládání vlastních konfiguračních dat do mezipaměti, aby se zabránilo vyhledávání v databázi a blokování škodlivých útoků, které by Váš web zpomalily.
-
Co když můj web již byl napaden?
-
Wordfence Security dokáže opravit soubory jádra, šablony a pluginy na webech, jejichž bezpečnost již byla narušena. Postupujte podle tohoto návodu na jak vyčistit napadený web pomocí Wordfence. Pokud čistíte vlastní web po napadení, mějte na paměti, že bezpečnost webu nelze zaručit, pokud neprovedete úplnou přeinstalaci. Doporučujeme použít Wordfence Security pouze k tomu, abyste web uvedli do funkčního stavu a mohli tak obnovit data potřebná k úplné přeinstalaci. Pokud potřebujete pomoc s bezpečnostním problémem, podívejte se na Wordfence Care, která nabízí praktickou podporu od našeho týmu, včetně řešení napadených webů. Pro weby kritické pro chod firmy se podívejte na Wordfence Response.
-
Podporuje Wordfence Security IPv6?
-
Ano. Plně podporujeme protokol IPv6 se všemi bezpečnostními funkcemi, včetně blokování zemí, blokování dosahu, vyhledávání měst, vyhledávání whois a všech dalších bezpečnostních funkcí. Pokud nepoužíváte protokol IPv6, Wordfence bude skvěle fungovat i na Vašem webu. Jsme plně kompatibilní s IPv4 i IPv6 bez ohledu na to, zda používáte obě nebo pouze jedno schéma adresování.
-
Podporuje Wordfence Security instalace pro více webů?
-
Ano. WordPress Multi-Site je plně podporován. Pomocí Wordfence můžete jediným kliknutím prohledat každý blog ve Vaší síti, zda neobsahuje malware. Pokud některý z Vašich zákazníků zveřejní stránku nebo zveřejní příspěvek se známou URL adresou malwaru, která by mohla ohrozit celou Vaši doménu tím, že bude blokována společností Google, upozorníme Vás na další kontrolu.
-
Jaké možnosti podpory jsou k dispozici uživatelům Wordfence?
-
Poskytování vynikajícího zákaznického servisu je pro nás velmi důležité. Naši uživatelé s bezplatným účtem mají k dispozici podporu na úrovni dobrovolníků v našich podpůrných fórech. Zákazníci služby Wordfence Premium získávají placenou podporu prostřednictvím ticketů. Zákazníci služby Wordfence Care získávají praktickou podporu včetně pomoci při bezpečnostních incidentech a ročního bezpečnostního auditu. Zákazníci služby Wordfence Response získávají podporu 24 hodin denně, 7 dní v týdnu a 365 dní v roce od našeho týmu pro řešení incidentů, s dobou odezvy 1 hodinu a maximálně 24 hodinami na vyřešení bezpečnostního problému.
-
Kde se mohu dozvědět více o zabezpečení WordPress?
-
Navrženo pro všechny úrovně dovedností, Výukové centrum zabezpečení WordPress se věnuje prohlubování porozumění osvědčeným postupům zabezpečení poskytováním bezplatného přístupu k článkům na základní úrovni, podrobné články, videa, výsledky průmyslových průzkumů, grafika a další.
-
Kde najdu Podmínky použití a Zásady ochrany osobních údajů Wordfence?
-
Jsou k dispozici na našem webu: Podmínky použití a Zásady ochrany osobních údajů
Recenze


Autoři
Wordfence Security – Firewall, Malware Scan, and Login Security je otevřený software. Následující lidé přispěli k vývoji tohoto pluginu.
Spolupracovníci


Plugin „Wordfence Security – Firewall, Malware Scan, and Login Security“ byl přeložen do 28 jazyků. Děkujeme všem překladatelům za jejich pomoc.
Přeložte “Wordfence Security – Firewall, Malware Scan, and Login Security” do svého jazyka.
Zajímá vás vývoj?
Prohledejte kód, podívejte se do SVN repozitáře, nebo se přihlaste k odběru protokolu vývoje pomocí RSS.
Přehled změn
9.0.1 – 8. září 2026
- Vylepšení: Zlepšení uživatelského zážitku při ověřování pomocí přístupového klíče a zvýšení celkové bezpečnosti přihlášení
- Vylepšení: Aktualizace databáze GeoIP
- Oprava: Vylepšené zpracování chyb v obslužných rutinách požadavků WAF a v analyzátoru XML-RPC
- Oprava: Byla opravena chyba, kvůli které se na kartě „Nastavení zabezpečení přihlášení“ nezobrazovaly překlady.
- Oprava: Bylo vyřešeno několik potenciálních upozornění na zastaralé funkce v PHP 8.5 a novějších verzích
- Oprava: Přepracováno použití hashů MD5 v MySQL, aby se zabránilo jejich zastaralosti ve verzi 9.7 a vyšších
9.0.0 – 10. srpna 2026
- Vylepšení: Přidána podpora ověřování pomocí přístupového klíče
- K dispozici pro bezplatnou i prémiovou instalaci
- Lze povolit pro libovolnou uživatelskou roli (podpora více webů je v současné době omezená)
- Integrace WooCommerce
- Podpora integrace vlastních systémů ověřování
- Vylepšení: Aktualizace databáze GeoIP
- Vylepšení: Několik vylepšení vzhledu a rozvržení pro mobilní zařízení na stránce zabezpečení přihlášení
- Vylepšení: Byly přidány diagnostické informace o ověřovacích háčcích, které usnadňují řešení problémů souvisejících s přihlášením
- Změna: Zabezpečený postup dvoufaktorového ověřování (2FA) v případě instalace vedle pluginů s nestandardním ověřováním (zdroj: Austin Ginder z Anchor Hosting)
- Změna: Zabezpečené zpracování paměťových souborů pro dvoufaktorové ověřování (2FA)
- Změna: Skener nyní nahlásí problém, pokud je nainstalován samostatný plugin Wordfence Login Security, protože všechny jeho funkce již poskytuje samotný Wordfence.
- Změna: Aktualizovány interní knihovny používané uživatelským rozhraním Vue
- Změna: Nastavení maskování chyb při přihlášení se nyní vztahuje i na funkci „Zabezpečení přihlášení“
8.2.2 – 13. května 2026
- Vylepšení: Lepší zobrazení údajů o dopravní situaci v reálném čase na širokoúhlých obrazovkách
- Vylepšení: Zvýšená čitelnost polí tokenů
- Vylepšení: Přepracovali jsme stránkování na stránce „Blokování“ s cílem zlepšit uživatelský zážitek
- Vylepšení: Pole s žetony blokování podle země lze nyní rozbalit a zobrazit tak všechny položky
- Vylepšení: Zvýšení výkonu protokolu aktivit a lepší chování při pozastavení v případě ztráty/získání fokusu okna
- Vylepšení: Aktualizace databáze GeoIP
- Změna: Odstraněn zastaralý koncový bod „Central“
- Oprava: Byla vyřešena chyba, kvůli které se poslední záznam v protokolu aktivit mohl opakovaně zobrazovat
- Oprava: Použití vloženého shortcode pro formulář 2FA nyní správně zařazuje do fronty závislosti jádra JavaScriptu
- Oprava: V modálních oknech, jejichž obsah přesahuje hranice na menších zobrazeních, lze nyní posouvat obsah
- Oprava: Odkaz na seznam změn v problémech při kontrole aktualizací pluginů nyní vede na správnou stránku
8.2.1 – 6. května 2026
- Oprava: Byla vyřešena chyba týkající se některých pluginů a šablon pro internacionalizaci (i18n) v případě, že uživatel nemá žádné kódy pro obnovení dvoufaktorového ověřování (2FA)
- Oprava: U přepínatelných voleb s odkazy na další nápovědu se nyní odkaz správně otevře, místo aby došlo k přepnutí dané volby.
- Oprava: Opraveno blokování podle země při úpravách, pokud existuje více stránek s pravidly blokování
- Oprava: Do počátečního načítání dat ve Vue bylo přidáno vylepšené zpracování chyb
- Oprava: Vyřešena chyba při přihlášení pomocí staršího systému dvoufaktorového ověřování (2FA) s povolenými samostatnými výzvami
8.2.0 – 29. dubna 2026
- Vylepšení: Přesunuli jsme všechny používané zastaralé knihovny JavaScriptu do infrastruktury založené na Vue
- Vylepšení: Aktualizace databáze GeoIP
- Vylepšení: Lepší pokrytí atributů přístupnosti
aria- - Vylepšení: Do překladatelných řetězců, kde dosud chyběly, byly přidány komentáře
translators. - Oprava: Opravy zajišťující kompatibilitu s WordPress 7.0
- Poznámka: Starší způsob dvoufaktorového ověřování pomocí kódů zasílaných prostřednictvím SMS bude ukončen přibližně 1. července 2026. Webové stránky využívající tuto funkci by měly uživatele převést na dvoufaktorové ověřování založené na TOTP na stránce „Zabezpečení přihlášení“ tohoto pluginu.
8.1.4 – 20. prosince 2025
- Oprava: Byla opravena chyba týkající se funkce
inet_pton, která vznikla v důsledku nedávné opravy v PHP 8.1 a novějších verzích a mohla způsobit fatální chybu, pokud byla do volání předána nesprávně zadaná IP adresa.
8.1.3 – 3. prosince 2025
- Vylepšení: Aktualizována přiložená databáze GeoIP
- Poznámka: Ověřená kompatibilita s WordPress 6.9
8.1.2 – 12. listopadu 2025
- Vylepšení: Aktualizována přiložená databáze GeoIP
8.1.1 – 5. listopadu 2025
- Vylepšení: Vylepšená podpora lokalizace pro různé obrazovky bloků a hlášení
- Vylepšení: Aktualizována přiložená databáze GeoIP
- Vylepšení: Upřednostnění tabulek Wordfence v diagnostickém nástroji v případě, že existuje velké množství tabulek
- Vylepšení: Umožnit IP adresám prohledávače Google mimo USA obejít blokování podle země
- Vylepšení: Požadavky na sílu hesla se nyní uplatňují na příslušných koncových bodech rozhraní REST API
- Oprava: Opravena detekce prvního přihlášení a celkové odesílání upozornění na přihlášení, pokud jsou příslušná nastavení povolena
- Oprava: V případě, že WAF používá úložný modul MySQL, byl opraven problém, kvůli kterému pravidla vyloučení pro WAF nefungovala správně.
- Oprava: Sníženo zatížení databáze při každém dotazu souvisejícím s kontrolou stavu licence u bezplatných instalací
- Oprava: Optimalizována synchronizace dat s WAF za účelem lepšího rozpoznání změn v seznamu známých IP adres serverů
8.1.0 – 25. srpna 2025
- Vylepšení: Přidána podpora skenování hesel pro WordPress 6.8 a novější verze
- Vylepšení: Výchozí počet e-mailových upozornění byl omezen na 5 za hodinu a bylo přidáno upozornění na překročení tohoto limitu
- Vylepšení: Zvýšený výkon při skenování URL adres
- Vylepšení: Aktualizovaná databáze GeoIP
- Změna: Snížena závažnost výsledků skenování u zranitelností s vysokou složitostí útoku nebo vyžadujících oprávnění
- Změna: Byly přidány informace o podpoře WAF v případě detekce modulu NGINX Unit
- Změna: Přidáno upozornění a výsledek skenování týkající se nástroje Wordfence Assistant
- Změna: Upravili jsme text a vzhled hlášení o problému s připojením IPv6
- Oprava: Odstraněno upozornění na zastaralost týkající se volání funkce `base64_encode` s parametrem `null`
- Oprava: Odstraněna zpráva o zastaralosti týkající se volání funkce `preg_match` s parametrem `null`
- Oprava: Opraven typ licence zobrazený na řídicím panelu při vypršení platnosti
- Oprava: Bylo zabráněno tomu, aby deaktivovaná funkce getmyuid způsobovala fatální chybu
- Oprava: Bylo zabráněno tomu, aby deaktivovaná funkce get_current_user způsobovala fatální chybu
- Oprava: Bylo zabráněno nesprávnému zobrazení upozornění ohledně volání funkce _load_textdomain_just_in_time
8.0.5 – 8. dubna 2025
- Oprava: Opravy kompatibility s WordPress 6.8
8.0.4 – 19. března 2025
- Vylepšení: Vylepšeno zpracování chyb a hlášení u některých odpovědí z našich serverů
- Vylepšení: Bylo přidáno upozornění v případě, že web možná využívá stejnou bezplatnou licenci sdílenou mezi více weby, protože to může vést k tomu, že weby budou používat stejný plán skenování, místo aby se zátěž rozložila
- Vylepšení: Aktualizován obsah a formátování souboru readme
8.0.3 – 15. ledna 2025
- Vylepšení: Přidána podpora pro hostitele, kteří přesouvají soubor pro automatické předřazování WAF pomocí konstanty/proměnné prostředí WORDFENCE_WAF_PREPEND_DIRECTORY
- Vylepšení: Byla přidána detekce pluginů a šablon, které nejsou součástí repozitáře, aby skener nehlásil změny v případech, kdy stejný slug a verze již existují v repozitáři wordpress.org.
- Vylepšení: Hlášení o odpojení od centrálního systému nyní lépe odráží skutečnost, že změnu provedl uživatel
- Vylepšení: Při chybách skenování způsobených nedostupností serverů Wordfence se nyní zobrazí odkaz na naši stránku se stavem, kde lze zkontrolovat, zda nedochází k výpadkům.
- Vylepšení: Snížen počet síťových volání generovaných při synchronizaci problémů se skenováním v případě hromadného provádění aktualizací
- Změna: Přepracováno ukládání nastavení do mezipaměti, aby se předešlo problémům s některými objektovými mezipaměťmi
- Změna: Přepracována kontrola cURL, aby se zabránilo použití WP_Http_Curl, které je již zastaralé
- Oprava: Všechny odkazy na wordfence.com byly normalizovány na https
- Oprava: Byla opravena vzácná chyba, ke které mohlo docházet na diagnostické stránce při zobrazování seznamu protokolů chyb
- Oprava: Z diagnostických údajů zasílaných e-mailem bylo odstraněno tlačítko „Zpět nahoru“ a související blok skriptu
- Oprava: Byly opraveny některé barevné odlišnosti v uživatelském rozhraní, které nesprávně odrážely typ použité licence
8.0.2 – 2. ledna 2025
- Vylepšení: Obecná vylepšení kompatibility a lepší zpracování chyb pro PHP 8 a vyšší
- Vylepšení: Do ovládacího panelu pluginu byl přidán stav auditního protokolu
- Změna: Zvětšení šířky exportovaného diagnostického textu pro lepší čitelnost
- Oprava: Byla vyřešena chyba související s mailovými háčky a auditovacím protokolem, ke které docházelo, když pluginy třetích stran odesílaly neočekávané typy hodnot
8.0.1 – 14. listopadu 2024
- Vylepšení: Aktualizovaná databáze GeoIP
- Změna: Byly upraveny některé texty nápovědy týkající se protokolu auditu, aby byly srozumitelnější
- Oprava: Vylepšena kompatibilita auditového protokolu s některými pluginy, které kvůli svému chování při nastavování uživatelských rolí a oprávnění způsobovaly nadměrné množství záznamů
- Oprava: Byla opravena chybová zpráva v protokolu, která se mohla objevit při deaktivaci Wordfence, pokud byly v auditovém protokolu ještě nevyřízené události a nefunkční odkaz na Wordfence Central.
8.0.0 – 4. listopadu 2024
- Vylepšení: Byla zavedena funkce „Wordfence Audit Log“ – nová prémiová funkce, která sleduje všechny změny a akce v oblastech webu citlivých z hlediska bezpečnosti a nabízí vzdálené úložiště dat chráněné proti neoprávněné manipulaci prostřednictvím služby Wordfence Central
- Změna: Minimální podporovaná verze WordPressu byla zvýšena na 4.7
- Změna: Minimální podporovaná verze PHP byla zvýšena na 7.0
7.11.7 – 29. července 2024
- Vylepšení: Optimalizován výkon skenování díky snížení počtu dotazů na databázi přibližně o 38 % a současnému snížení vytížení procesoru
- Oprava: Byla přidána podpora překladu textu „Stránka nebyla nalezena“ při prohlížení nedávného provozu
7.11.6 – 6. června 2024
- Vylepšení: Upravili jsme oznámení o požadavcích na silná hesla tak, aby bylo srozumitelnější
- Vylepšení: Byla odstraněna zbytečná volání při kontrole zranitelností pluginů a šablon
- Vylepšení: Snížena četnost volání do Wordfence Central při některých operacích, při nichž není nutné synchronizovat hodnoty
- Vylepšení: Přepracovali jsme některé dotazy, abychom zabránili automatickým dotazům typu SHOW FULL COLUMNS, které WordPress provádí za účelem ověření kódování databáze
- Vylepšení: Zřídka používané konfigurační hodnoty se již automaticky nenačítají do paměti, ale načítají se pouze na vyžádání
- Oprava: Byla opravena chyba, kvůli níž instalace typu multisite využívající úložný engine WAF mysqli mohly opakovaně pokoušet se aktualizovat pravidla WAF, pokud nebyly v optimalizovaném režimu
- Vylepšení: Aktualizována přiložená databáze GeoIP
- Změna: Bylo upraveno formátování URL adres aplikací TOTP tak, aby se upřednostňovaly vlastní URL adresy webu, což umožňuje lepší řazení a zobrazení
- Oprava: Opravili jsme poslední sloupec s captchou na stránce uživatelů tak, aby u uživatelů s dvoufaktorovým ověřováním (2FA) již nezobrazoval text „(není povinné)“, protože to již neplatí.
- Oprava: Do souboru wflogs/rules.php byla přidána kontrola, aby se skript spouštěl pouze během fáze inicializace WAF, pokud je server hostován za nginxem.
7.11.5 – 3. dubna 2024
- Oprava: Bylo upraveno chování ověřování reCAPTCHA tak, aby se používala zdokumentovaná doba platnosti tokenu a odpovědi, a tím se zabránilo příliš častému odesílání ověřovacích požadavků, což by za určitých okolností mohlo uměle snížit skóre.
- Oprava: Byly vyřešeny upozornění na zastaralé funkce v PHP 8 v souboru „differ“, který se používá pro výsledky skenování změn v souborech.
- Oprava: Snížena frekvence zpětných volání pro aktualizaci stavu v aplikaci Wordfence Central v částech skenování, které na sebe rychle navazují
7.11.4 – 11. března 2024
- Změna: Ověření pomocí CAPTCHA, je-li zapnuto, se nyní vztahuje i na přihlášení s dvoufaktorovou autentizací (2FA) (v případě nízkého skóre může být odeslán ověřovací e-mail) a již neukazuje, zda pro zadané přihlašovací údaje existuje uživatel (zdroj: Raxis)
- Oprava: Bylo vyřešeno potenciální upozornění PHP 8 v AJAXovém volání pro detekci lidí a botů
- Oprava: Bylo vyřešeno potenciální upozornění v PHP 8 při žádosti o e-mail s ověřením odblokování účtu
- Oprava: Byla opravena chyba, kvůli které se v zobrazení diagnostických údajů zaslaných e-mailem nezobrazovaly informace o chybějících tabulkách, pokud to bylo relevantní.
- Oprava: Vylepšena logika rychlého skenování tak, aby se časování odvíjelo od pravidelných skenů, díky čemuž jsou tyto skeny rovnoměrněji rozloženy
7.11.3 – 15. února 2024
- Oprava: Byl opraven problém u webů obsahujících neplatná data z Wordfence Central, u nichž mohlo při prohlížení stránek Wordfence docházet k chybám.
7.11.2 – 14. února 2024
- Vylepšení: Byla vylepšena kontrola zranitelností tak, aby zjišťovala a upozorňovala na zranitelnosti jádra WordPressu a aby upravovala závažnost výsledků kontroly na základě zjištěných skutečností nebo dostupných aktualizací
- Vylepšení: Aktualizována přiložená databáze GeoIP
- Vylepšení: Zvýšená kompatibilita ochrany proti hrubé síle s pluginy, které přepisují běžný proces přihlášení a vynechávají tradiční háčky
- Změna: Bylo upraveno chování automatických rychlých kontrol tak, aby se plánovaly v delších časových odstupech od úplných kontrol
- Oprava: Byla přidána detekce případů, kdy je web propojen se neshodným záznamem v Wordfence Central (např. při klonování databáze na testovací web)
- Oprava: Zjednodušili jsme postup instalace licence a podmínek použití, aby se zabránilo zbytečným výzvám
- Oprava: Byla opravena chyba, kvůli které se u uživatelských profilů s nastaveným národním prostředím odlišným od národního prostředí samotného webu mohlo stát, že se místo toho načítalo národní prostředí webu.
7.11.1 – 2. ledna 2024
- Vylepšení: Do seznamu souborů kontrolovaných v rámci funkce „Vyhledat veřejně přístupné konfigurační, záložní nebo protokolové soubory“ byl přidán soubor „.env“
- Vylepšení: Byl doplněn lepší popisný text k možnosti „Blokovat IP adresy, které odesílají požadavky POST s prázdnými poli User-Agent a Referer“
- Vylepšení: Stránka diagnostiky nyní pro účely řešení problémů zobrazuje obsah libovolného bloku
auto_prepend_filev souborech .htaccess/.user.ini - Oprava: Byla opravena chyba, kvůli které mohlo dojít k tichému selhání blokování přístupu na přihlašovacím formuláři WooCommerce
- Oprava: Ve výsledku skenování u opuštěných pluginů se již neuvádí, že byl plugin odstraněn z wordpress.org, pokud je stále uveden v seznamu.
- Oprava: Byla vyřešena výjimka vznikající při analýze údajů o datu v pluginech mimo repozitář, které obsahují nesprávnou hodnotu
last_updated. - Oprava: Skener URL již nevytváří varovný záznam v protokolu, pokud najde potenciální fragment URL, který se nakonec ukáže jako neplatná adresa URL.
7.11.0 – 28. listopadu 2023
- Vylepšení: Byla přidána nová funkce pro předvolby důvěryhodných proxy serverů, která podporuje proxy servery jako Amazon CloudFront, Ezoic a Quic.cloud
- Vylepšení: Aktualizace pravidel WAF a signatur malwaru jsou nyní podepsány také algoritmem SHA-256 pro hostitele, kteří již nepodporují algoritmus SHA-1.
- Vylepšení: Byly aktualizovány certifikáty důvěryhodných certifikačních autorit obsažené v balíčku
- Změna: WAF se již nebude pokoušet načítat aktualizace pravidel nebo blokovacích seznamů, pokud bude spuštěn přes WP-CLI
- Oprava: Byla odstraněna použití funkce SQL_CALC_FOUND_ROWS, která je od verze MySQL 8.0.17 zastaralá.
- Oprava: Byla opravena chyba, kvůli které se v některých případech neodesílaly počty z konečného souhrnu skenování do Centrály
- Oprava: Bylo opraveno upozornění na zastaralost funkce `get_class` v PHP 8.3.0
- Oprava: Byla opravena chyba ve výstupu v části „Připojení“ nástroje Diagnostika v textovém režimu
7.10.7 – 6. listopadu 2023
- Oprava: Oprava kompatibility se systémem WordPress 6.4 týkající se vzhledu přihlašovací stránky
7.10.6 – 30. října 2023
- Oprava: Byla vyřešena chyba týkající se instalací typu multisite, kdy tabulky wp_options měly odlišná kódování/kolace
7.10.5 – 23. října 2023
- Vylepšení: Aktualizována přiložená databáze GeoIP
- Vylepšení: Byla přidána detekce reverzních proxy serverů Cloudflare, které blokují zpětná volání na web
- Změna: Soubory již nebudou z budoucích kontrol vyřazeny, pokud byla předchozí kontrola během jejich zpracování přerušena
- Oprava: Byla přidána podpora pro chystanou změnu ve WordPressu 6.4, která ruší funkci $wpdb->use_mysqli
- Oprava: Ukládací modul MySQLi v WAF nyní funguje správně i v případě, že není definována ani proměnná DB_COLLATE, ani DB_CHARSET.
- Oprava: Do volání služby Central byla přidána další funkce pro zpracování chyb, aby bylo možné lépe řešit selhání požadavků nebo konflikty
- Oprava: Bylo odstraněno varování, které se zobrazovalo, pokud aktualizační háček pluginu mimo repozitář neposkytoval datum poslední aktualizace
- Oprava: Byla opravena chyba v PHP 8, ke které mohlo dojít, pokud hodnota časového posunu nebyla číselná
- Oprava: AJAXové volání pro 2FA nyní používají absolutní cestu namísto úplné URL, aby se předešlo problémům s CORS na webech, které neprovádějí kanonizaci požadavků s www a bez www.
- Oprava: Byla vyřešena situace, kdy více souběžných přístupů v prostředí multisite mohlo způsobit překrývání úloh synchronizace rolí
- Oprava: Vylepšený výkon při prohlížení seznamu uživatelů na rozsáhlých multisitech
- Oprava: Byla opravena chyba v uživatelském rozhraní, kvůli které zůstávalo tlačítko pro aktivaci deaktivované v případě zadání neplatného kódu při aktivaci dvoufaktorového ověřování (2FA).
- Oprava: Byla vrácena změna v chybových modálních oknech, aby bylo obnoveno dodatečné tlačítko pro zavření a zlepšila se tak přístupnost.
7.10.4 – 25. září 2023
- Vylepšení: Výsledky kontroly „Správce vytvořený mimo WordPress“ lze nyní zkontrolovat a schválit
- Vylepšení: Úložný modul WAF lze nyní určit nastavením proměnné prostředí „WFWAF_STORAGE_ENGINE“
- Vylepšení: Rozpoznání situace, kdy plugin nebo šablona s vlastním obslužným programem pro aktualizace nefunguje správně a blokuje kontrolu verzí aktualizací
- Změna: Podpora verzí WordPressu starších než 4.7.0 byla označena za zastaralou
- Změna: Z vykazování vyloučit chyby analýzy poškozeného souboru zkompilovaných pravidel
- Oprava: Potlačení upozornění PHP souvisejících s načítáním pravidel při spuštění WP-CLI
- Oprava: Byla opravena chyba související s cron úlohou monitoru skenování, kvůli které mohla tato úloha zbytečně běžet
7.10.3 – 31. července 2023
- Vylepšení: Aktualizovaná databáze GeoIP
- Oprava: Do volání překladové funkce byla přidána chybějící textová doména
- Oprava: Opraveny nesrovnalosti ve vzhledu ovládacích prvků přepínačů
- Změna: Nastavili jsme úložný modul MySQLi jako výchozí pro weby hostované na Flywheel
7.10.2 – 17. července 2023
- Oprava: Bylo zabráněno konfliktu knihovny „sodium_compat“ dodávané jako součást balíčku s verzemi obsaženými ve starších verzích WordPressu.
7.10.1 – 12. července 2023
- Vylepšení: Do WAF byla přidána podpora pro zpracování polí souborů
- Vylepšení: Přepracováno zpracování bezpečnostních událostí tak, aby se události odesílaly hromadně
- Vylepšení: Aktualizovány přibalené knihovny `sodium_compat` a `random_compat`
- Oprava: Odstraněno varování o zastaralosti způsobené dynamickým vytvářením vlastností
- Oprava: Byla přidána podpora překladu pro další řetězce
- Změna: Úprava uživatelského rozhraní pro registraci ve Wordfence
7.10.0 – 21. června 2023
- Vylepšení: Přidána podpora překladu řetězců z bezpečnostního pluginu pro přihlášení
- Vylepšení: Byly přidány poznámky překladatele týkající se slovosledu a skrytého textu
- Vylepšení: Byla přidána podpora překladu dalších řetězců
- Vylepšení: Bylo zabráněno selhání skenování v případě, že se vyskytnou nečitelné adresáře
- Vylepšení: Do možnosti skenování IPv4 byl přidán odkaz na nápovědu
- Vylepšení: Aktualizován text výsledků skenování, aby byl jasnější význam pojmu „pluginy odstraněné z wordpress.org“
- Vylepšení: E-maily s předmětem „Zvýšená frekvence útoků“ lze nyní zpracovat
- Vylepšení: Aktualizovaná databáze GeoIP
- Vylepšení: Aktualizované knihovny JavaScriptu
- Oprava: Opraveno rozbalení adresy IPv6
- Oprava: Zajistili jsme, aby se dlouhá data v těle škodlivých požadavků zaznamenávala v reálném provozu
- Oprava: Bylo zabráněno zobrazování chybových hlášení databáze typu „nesoulad příkazů“ v případě selhání připojení k databázi
- Oprava: Bylo zabráněno tomu, aby vzácné problémy s kódováním JSON znemožnily registraci bezplatné licence
- Oprava: Zabráněno zaznamenání upozornění PHP v případě, že chybí parametr požadavku
- Oprava: Odstraněno varování o zastaralosti v PHP 8.1
- Změna: Detekce starých souborů TimThumb byla přesunuta do sekce podpisů škodlivého softwaru
- Změna: Přesunut překladový soubor z formátu .po do formátu .pot
- Změna: Název „Makedonie“ byl změněn na „Republika Severní Makedonie“
7.9.3 – 31. května 2023
- Vylepšení: Bylo přidáno zpracování výjimek, aby se zabránilo tomu, že chyby WAF budou mít fatální následky
- Oprava: Byla opravena chyba způsobená voláním metody s hodnotou null ve WAF
- Změna: Podpora verzí PHP 5.5 a 5.6 byla označena za zastaralou, podpora verzí PHP 5.3 a 5.4 byla ukončena
- Změna: Při zadávání požadavků na pravidla firewallu se uvádí parametr verze WAF
7.9.2 – 27. března 2023
- Vylepšení: U všech nálezů zranitelností ze skeneru se nyní zobrazuje skóre závažnosti zranitelnosti (CVSS)
- Vylepšení: U několika odkazů v rámci počátečního nastavení bylo nastaveno, aby se otevíraly v novém okně/nové záložce, aby nedocházelo k přerušení instalace
- Změna: Byla odstraněna kontrola zpětného volání na servery Wordfence, která nepoužívala protokol HTTPS
- Oprava: Byla opravena chyba v PHP 8, ke které mohlo dojít při kontrole aktualizací pluginů, pokud jiný plugin obsahoval nefunkční hook.
- Oprava: Při generování diagnostických údajů pro podporu byla přidána kontrola deaktivovaných funkcí, aby se předešlo chybě v PHP 8
- Oprava: Zabránění dvojitému kliknutí při aktivaci dvoufaktorového ověřování (2FA), aby se předešlo chybě „již nastaveno“
7.9.1 – 1. března 2023
- Vylepšení: Dále jsme vylepšili výkon při prohlížení nastavení dvoufaktorového ověřování (2FA) a ve výchozím nastavení jsme skryli počet uživatelů na webech s velkým počtem uživatelů.
- Oprava: Bylo upraveno vkládání a používání stylů, aby se zabránilo chybějícím ikonám
- Oprava: Bylo upuštěno od použití rozšíření ctype, protože nemusí být povoleno
- Oprava: Bylo zabráněno vzniku fatálních chyb způsobených nesprávně formátovanými klíči Central
7.9.0 – 14. února 2023
- Vylepšení: Přidán zkrácený kód pro správu dvoufaktorového ověřování (2FA) a integrace s účty WooCommerce
- Vylepšení: Zlepšený výkon při prohlížení nastavení dvoufaktorového ověřování (2FA) na webech s velkým počtem uživatelů
- Vylepšení: Aktualizovaná databáze GeoIP
- Oprava: Zajistili jsme, aby se skripty Captcha a 2FA načítaly ve WooCommerce, pokud jsou aktivovány na podstránce v rámci multisite
- Oprava: Bylo zabráněno tomu, aby logo reCAPTCHA bylo v některých šablonách zakryto
- Oprava: Byla povolena podpora filtru „wfls_registration_blocked_message“ pro integraci s WooCommerce
7.8.2 – 13. prosince 2022
- Oprava: Vydání stejných změn jako ve verzi 7.8.1 z důvodu chyby na wordpress.org
7.8.1 – 13. prosince 2022
- Vylepšení: Do výzvy k deaktivaci byly přidány podrobnější možnosti mazání dat
- Vylepšení: Umožňuje přístup k diagnostickým informacím ještě před dokončením registrace
- Oprava: Bylo zabráněno zobrazení výzvy k instalaci v případě, že je licenční klíč již nainstalován, ale e-mailová adresa pro zasílání upozornění byla odstraněna
7.8.0 – 28. listopadu 2022
- Vylepšení: Byla přidána zpětná vazba v případě odeslání přihlašovacího formuláře s dvoufaktorovým ověřením (2FA)
- Oprava: Obnovena funkčnost tlačítka pro přihlášení při použití dvoufaktorového ověření (2FA) s WooCommerce
- Oprava: Opraven problém se zobrazením grafu historie skóre reCAPTCHA
- Oprava: Byly odstraněny chyby v PHP způsobené poškozenými časovými značkami přihlášení
- Oprava: Bylo zabráněno zobrazování upozornění na zastaralé funkce v PHP 8.2 souvisejících s dynamickými vlastnostmi
- Změna: Aktualizován postup registrace ve Wordfence
7.7.1 – 4. října 2022
- Oprava: Zabránilo se tomu, aby se pokusy o obnovení skenování opakovaly donekonečna v případě selhání počáteční fáze skenování
7.7.0 – 3. října 2022
- Vylepšení: Byla přidána konfigurovatelná funkce obnovení skenování, která zabraňuje selhání skenování na stránkách s občasnými problémy s připojením
- Vylepšení: Přidán nový výsledek skenování pro zranitelnosti nalezené v pluginech, u nichž nejsou na WordPress.org k dispozici opravené verze.
- Vylepšení: Byl implementován samostatný čteč MMDB pro vyhledávání IP adres, aby se předešlo konfliktům pluginů a byla zajištěna podpora dalších verzí PHP
- Vylepšení: Byla přidána možnost zakázat vyhledávání polohy IP adresy prostřednictvím rozhraní API Wordfence
- Vylepšení: Zabránilo se tomu, aby úspěšná přihlášení vynulovala počítadla útoků metodou hrubé síly
- Vylepšení: Upřesnění diagnostiky IPv6
- Vylepšení: Do textu možnosti „živý provoz“ byl doplněn maximální počet dnů
- Oprava: Sjednocení časových pásem na stránce s nastavením firewallu
- Oprava: Do vyhledávání byla přidána možnost „Při spouštění skenování používat pouze IPv4“
- Oprava: Bylo zabráněno zobrazování upozornění na zastaralé funkce v PHP 8.1 při odesílání protokolu aktivit e-mailem
- Oprava: Bylo odstraněno varování v PHP 8 související s diagnostikou vlastníka procesu
- Oprava: Bylo odstraněno falešné pozitivní hlášení nástroje PHP Code Sniffer související s T_BAD_CHARACTER
- Oprava: Byla odstraněna nepodporovaná možnost beta kanálu
7.6.2 – 19. září 2022
- Vylepšení: Bylo posíleno přihlašovací schéma s dvoufaktorovou autentizací (2FA), aby se snížilo riziko v případech, kdy se útočníkovi podaří získat citlivé informace z databáze
7.6.1 – 6. září 2022
- Oprava: Byla odstraněna chyba typu XSS, jejíž zneužití by vyžadovalo oprávnění správce (CVE-2022-3144)
7.6.0 – 28. července 2022
- Vylepšení: Byla přidána možnost spouštět skenování pouze s použitím IPv4
- Vylepšení: Byla přidána diagnostika interní konektivity IPv6 v rámci lokality
- Vylepšení: Přidána diagnostická zpráva AUTOMATIC_UPDATER_DISABLED
- Vylepšení: Aktualizovaná kontrola síly hesla
- Vylepšení: Přidána podpora pro prohledávání souborů pluginů a šablon při použití konstant WP_CONTENT_DIR a WP_PLUGIN_DIR
- Vylepšení: Aktualizovaná databáze GeoIP
- Vylepšení: Zpřehlednění diagnostického hlášení DISABLE_WP_CRON
- Vylepšení: Do zprávy o aktuálním provozu, která se zobrazuje při blokování podle názvu hostitele, byl přidán údaj „Název hostitele“
- Vylepšení: Vylepšená kompatibilita s hostingem Flywheel
- Vylepšení: Zavedení sémantického číslování verzí
- Vylepšení: Přidána podpora dynamických vzorů pro maskování souborů cookie při protokolování požadavků
- Oprava: V ojedinělých případech se již skenované cesty nezobrazují jako přeskočené
- Oprava: Opraven počet indexovaných souborů ve zprávách o skenování
- Oprava: Bylo zabráněno překrývání požadavků AJAX při prohlížení živého provozu na pomalejších serverech
- Oprava: Opravena diagnostika WP_DEBUG_DISPLAY
- Oprava: Bylo zabráněno zbytečným varováním způsobeným selháním překladu DNS
- Oprava: Opraven problém se zobrazením tlačítek „Uložit“ a „Zrušit“ na stránce „Všechny možnosti“
- Oprava: Byly odstraněny chyby způsobené vyhledáváním neplatných hodnot v databázi WHOIS
7.5.11 – 14. června 2022
- Vylepšení: Byla přidána možnost zapnout či vypnout zobrazení sloupce „Poslední přihlášení“ na stránce „Uživatelé“ v WP
- Vylepšení: Vylepšená podpora automatického doplňování kódů pro dvoufaktorové ověřování (2FA) na zařízeních Apple
- Vylepšení: Zabránilo se ukládání blokových stránek do mezipaměti Batcache
- Vylepšení: Aktualizovaná databáze GeoIP
- Oprava: Bylo zabráněno zobrazování nadbytečných výsledků skenování v případě, že jsou pomocí UPLOADS a souvisejících konstant nakonfigurovány neexistující cesty
- Oprava: Byla odstraněna chyba, která bránila zaznamenávání skóre reCAPTCHA
- Oprava: Bylo zabráněno tomu, aby neplatné hodnoty nastavení JSON vyvolávaly fatální chyby
- Oprava: Sjednocení textových domén za účelem podpory překladu
- Oprava: Bylo upřesněno, že IP adresy zařazené na seznam povolených adres také obcházejí reCAPTCHA
7.5.10 – 17. května 2022
- Vylepšení: Vylepšená podpora prohledávání webů s nestandardní strukturou adresářů
- Vylepšení: Zvýšená přesnost detekce nahrávání spustitelných souborů PHP
- Vylepšení: Byly vyřešeny různé upozornění na zastaralé funkce v PHP 8.1
- Vylepšení: Vylepšené zpracování neplatných licenčních klíčů
- Oprava: Opravena URL adresa pro přesměrování v případě ztráty hesla při použití s WooCommerce
- Oprava: Byly odstraněny chyby, ke kterým docházelo, když délka aktuálních dat o dopravě překročila délku sloupce v databázi
- Oprava: Bylo zabráněno tomu, aby hromadné resetování hesel zablokovalo přístup správcům
- Oprava: Byla odstraněna chyba, která v některých případech bránila uložení nastavení blokování zemí
- Změna: Aktualizovány informace o autorských právech
7.5.9 – 22. března 2022
- Vylepšení: Aktualizovaná databáze GeoIP
- Vylepšení: Byla odstraněna blokující logika aktualizace dat s cílem omezit počet časových limitů
- Vylepšení: Zvýšení hodnoty časového limitu pro volání API s cílem omezit počet případů vypršení časového limitu
- Vylepšení: Upřesnění počtu oznámení v nabídce Wordfence
- Vylepšení: Vylepšená kompatibilita skenování s WooCommerce
- Vylepšení: Přidáno upozornění v případě, že jsou hesla v aplikaci deaktivována
- Oprava: Bylo odstraněno zobrazování varování a chyb při definování konstant na základě hodnot jiných konstant v souboru wp-config.php
- Oprava: Bylo odstraněno nadbytečné escapování, které bránilo zobrazení nebo opravě souborů ve výsledcích skenování
7.5.8 – 1. února 2022
- Zahájení služeb Wordfence Care a Wordfence Response
7.5.7 – 22. listopadu 2021
- Vylepšení: Provedli jsme předběžné úpravy za účelem zajištění kompatibility s PHP 8.1
- Změna: Přidána licence GPLv3 a aktualizována smlouva EULA
7.5.6 – 18. října 2021
- Oprava: Byly odstraněny chyby při přihlášení v rámci integrace s WooCommerce, k nimž docházelo, pokud bylo v registračním formuláři WooCommerce povoleno ruční zadávání uživatelského jména.
- Oprava: Byly odstraněny nesrovnalosti mezi šablonou a integrací s WooCommerce
Kompletní seznam změn najdete na našem dokumentačním webu.