

Popis
VÝKONNÝ PLUGIN ZABEZPEČENÍ WORDPRESS, FIREWALL A SKENER MALWARU
Každý den je 3 500 webových stránek napadeno hackery nebo infikováno malwarem. Nenechte svůj web bez ochrany. VMP Security je výkonný bezpečnostní plugin pro WordPress, který vám nabízí více než 750 pravidel firewallu, 9 specializovaných skenerů malwaru, více než 170 000 podpisů hrozeb, blokování zemí, náhled auditního protokolu, dvoufaktorové ověřování a ochranu proti hrubé síle. Verze Free spouští na vašem webu kompletní sadu pravidel a korpus podpisů – nové přírůstky se do verze Free dostanou 30 dní po verzi Premium. Vše běží na vašem serveru, což zajišťuje plnou bezpečnost webu a ochranu osobních údajů. Vaše soubory a databáze nikdy neopustí vaše hostingové prostředí.
Pamatujte, že většina bezpečnostních pluginů pro WordPress zadržuje kritickou ochranu za placenými branami nebo zpožďuje aktualizace pro uživatele bezplatné verze.
VMP Security to nedělá.
Co je zahrnuto
✅ Web Application Firewall — Více než 750 pravidel běžících na vašem webu (nová pravidla jsou k dispozici v bezplatné verzi 30 dní po verzi Premium), detekce zero-day, režim spouštění před WordPressem
✅ 9 skenerů malwaru — malware, integrita souborů, CVE, uživatelské účty, obsah, veřejné soubory, stav serveru, binární soubory, reputace domény
✅ Blokování zemí — blokování podle země, pouze pro přihlášení nebo pro celý web (zdarma — konkurence si za to účtuje poplatek)
✅ Vlastní seznam povolených botů — Povolte důvěryhodné boty (SEO, AI, monitorování), ověřené podle rozsahu IP, reverzního DNS nebo ASN — nikdy ne podle User-Agent, který lze napodobit
✅ Brute Force & omezení rychlosti — Limity přihlášení, detekce uniklých hesel, omezení botů
✅ Dvoufaktorová autentizace — Nastavení pomocí QR, záložní kódy, vynucení rolí, podpora WooCommerce
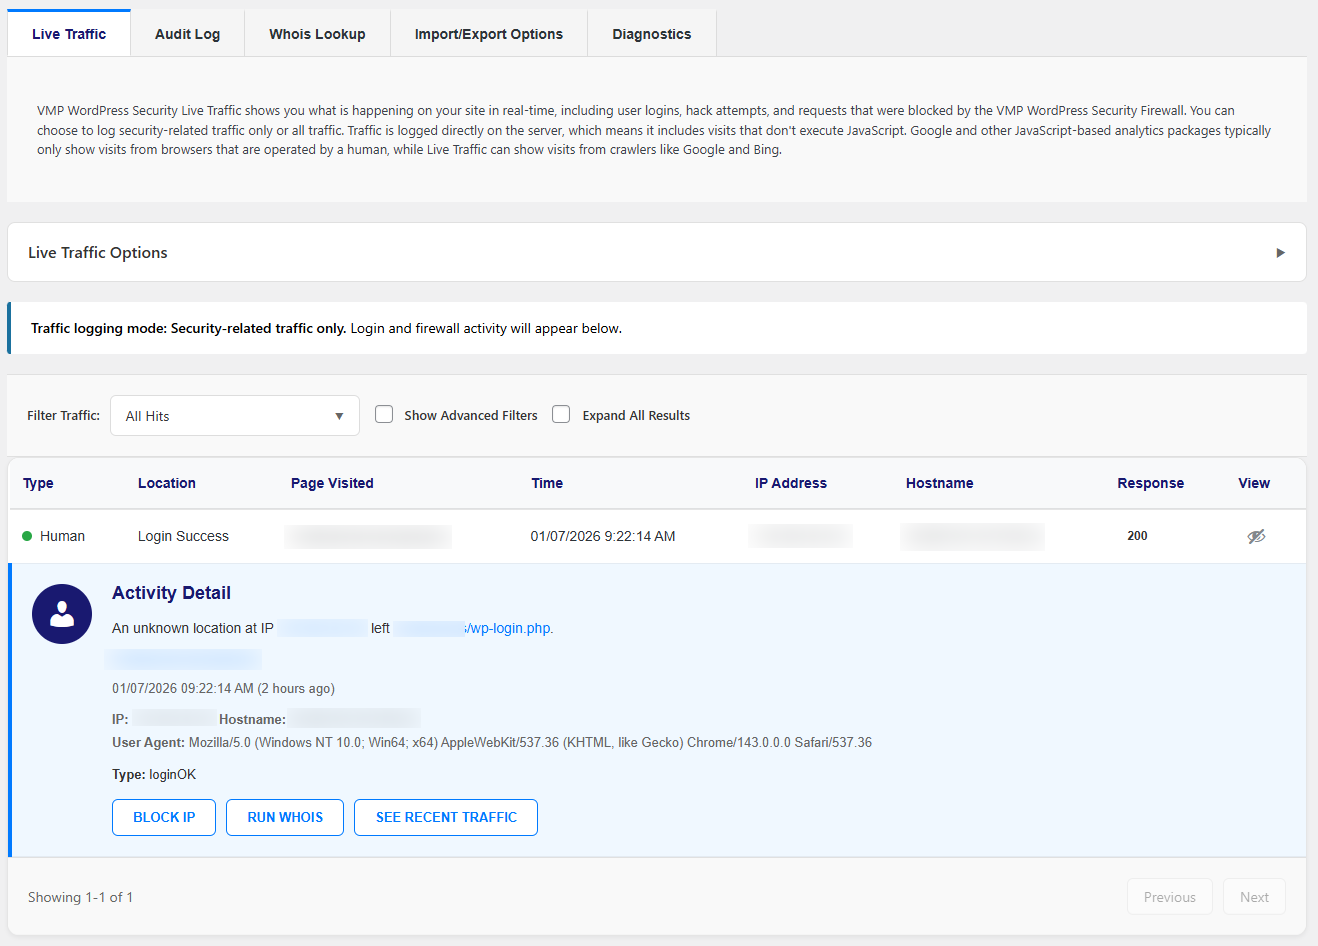
✅ Auditní protokol a živý provoz — Kompletní historie bezpečnostních událostí s monitorováním v reálném čase
✅ Privacy-First — Veškeré skenování probíhá na vašem serveru. Soubory a databáze nejsou nikdy odesílány externě.
Vidět to v akci
Jak se srovnává VMP Security
+------------------------------+-------------------+-------------------+----------------------------+
| Feature                      | VMP Security Free | Wordfence Free    | Wordfence Premium ($149/yr)|
+------------------------------+-------------------+-------------------+----------------------------+
| Firewall rules               | ✅ - 750+        | ✅                 | ✅                         |
| Real-time rule updates       | ❌ - 30-day delay| ❌ - 30-day delay | ✅                         |
| Malware signatures           | ✅ - 170,000+    | ✅ - 44,000+      | ✅ - 44,000+               |
| Real-time signature updates  | ❌ - 30-day delay| ❌ - 30-day delay | ✅                         |
| Malware scanners             | ✅ 9 specialized | ✅ 1 general      | ✅ 1 general               |
| Country blocking             | ✅               | ❌                | ✅                         |
| Audit log                    | ✅               | ❌                | ✅                         |
| IP blocklist                 | ✅               | ❌                | ✅                         |
| Two-factor authentication    | ✅               | ✅                | ✅                         |
+------------------------------+-------------------+-------------------+----------------------------+
🔥 Firewall webových aplikací (WAF)
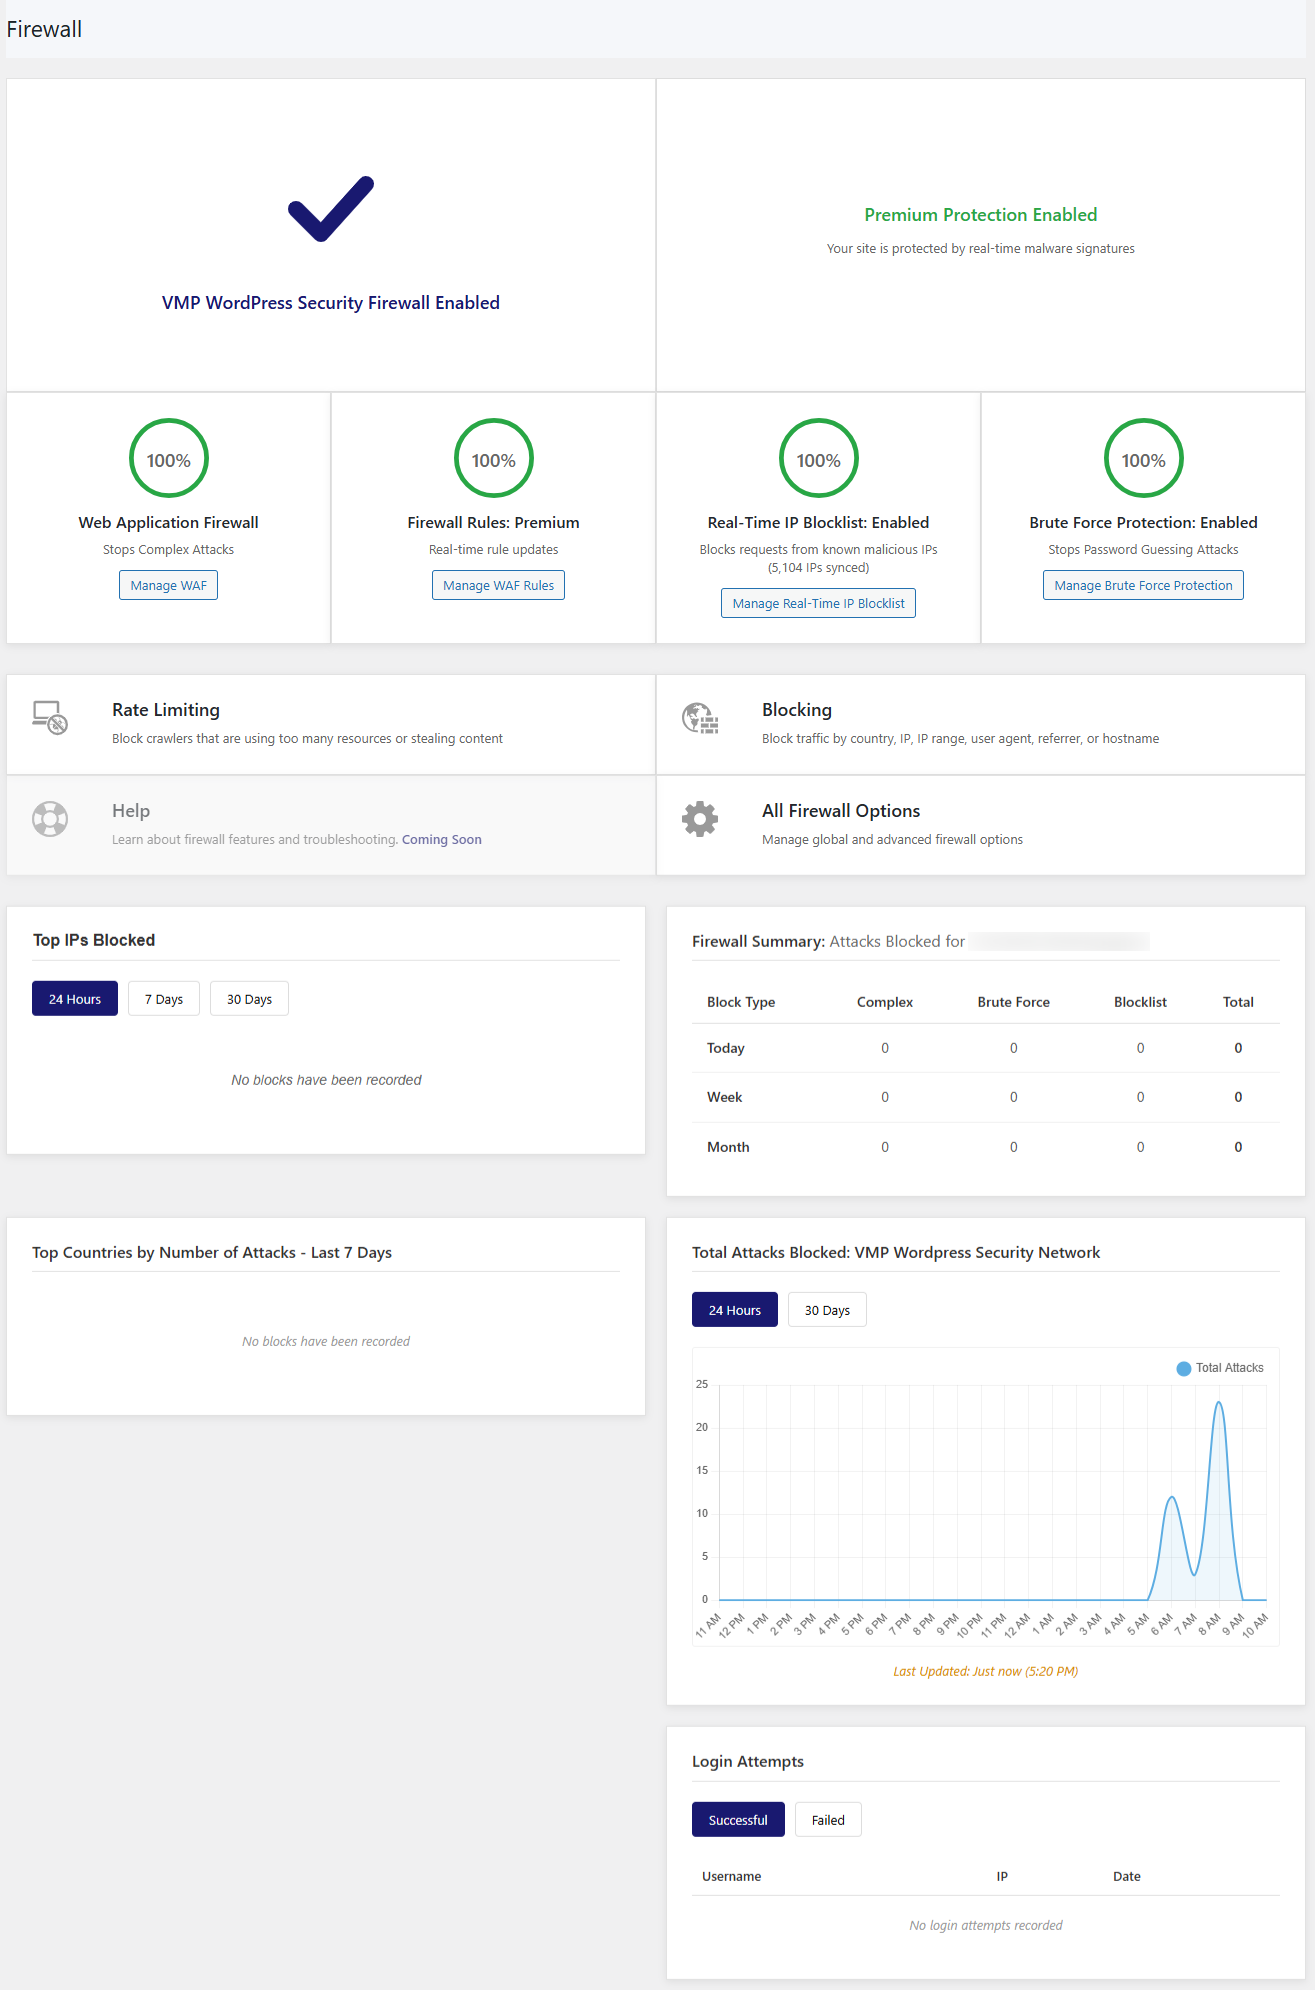
Vaše první linie obrany. Každý požadavek je zkontrolován dříve, než se dostane do WordPressu. Blokuje škodlivý provoz v reálném čase a zastavuje hrozby dříve, než mohou být provedeny nebo zneužít zranitelnosti. Běží před načtením WordPressu, snižuje útočnou plochu a chrání pluginy, šablony a základní soubory.
Co to zastaví:
- vkládání SQL, skriptování mezi weby, vkládání kódu, útoky na zahrnutí souborů a další – všechny hlavní typy útoků jsou pokryty
- Více než 750 integrovaných bezpečnostních pravidel — kompletní sada pravidel dostupná v bezplatné verzi; nová pravidla se do bezplatné verze dostanou 30 dní po jejich zavedení v prémiové verzi
- Zero-day Protection – detekce založená na vzorech zachytí nové neznámé hrozby
- Vlastní pravidla – přidejte své vlastní vzory blokování
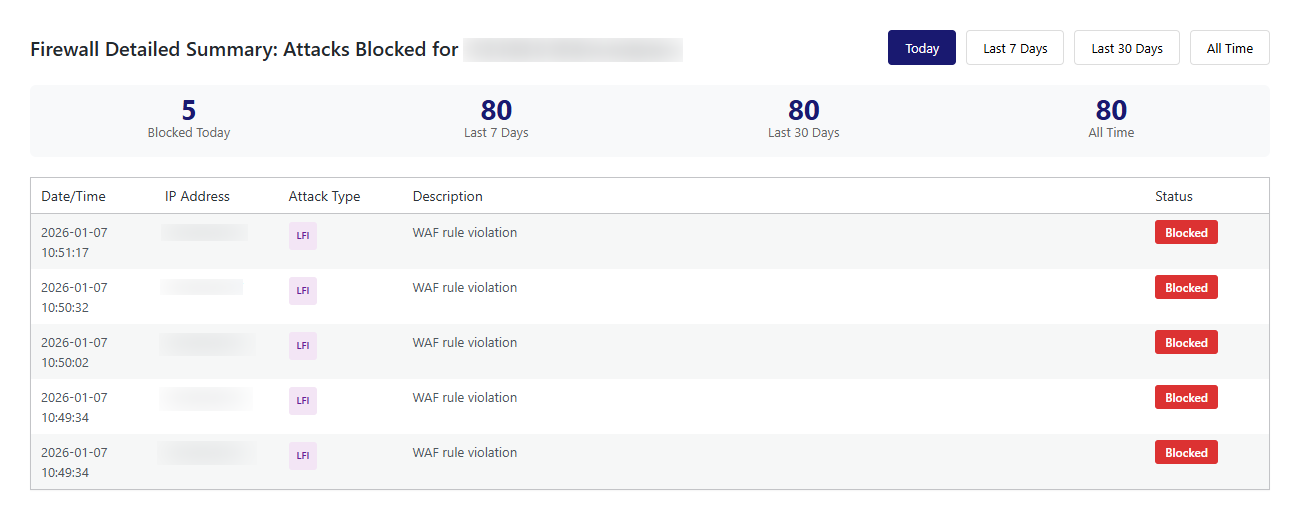
- Protokolování útoků – úplný auditní záznam každého zablokovaného požadavku
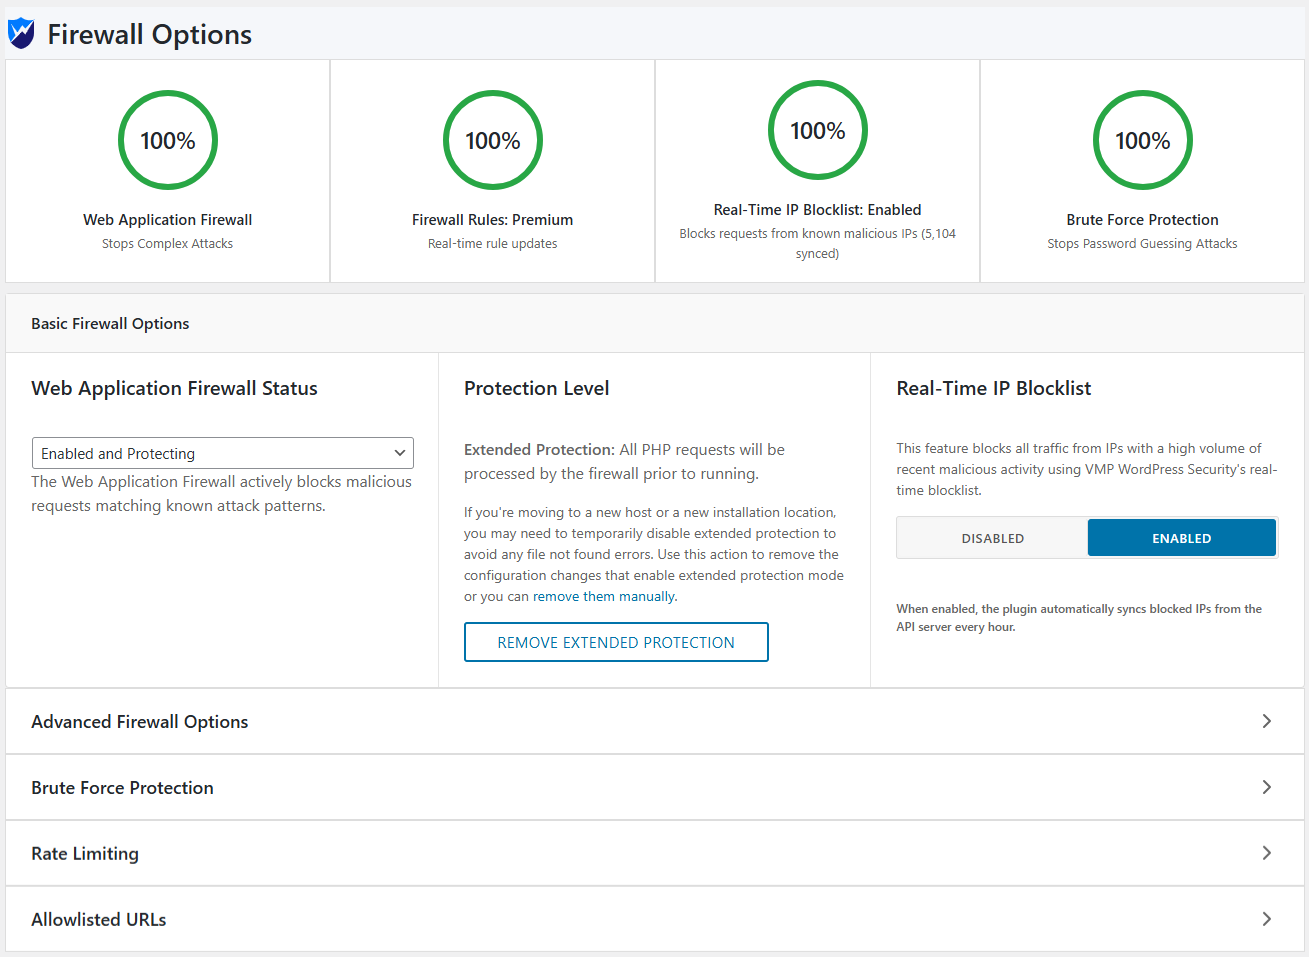
Rozšířená ochrana (WAF Optimizer)
Spusťte firewall předtím, než se WordPress načte, takže škodlivé požadavky jsou blokovány dříve, než se může spustit jakýkoli zranitelný kód pluginu nebo šablony. Nastavení jedním kliknutím s automatickou detekcí serveru pro Apache a LiteSpeed a vestavěná záloha pro bezpečnou konfiguraci. Zlepšuje zabezpečení WordPressu snížením útočné plochy, zabráněním provádění zneužití a posílením celkové ochrany firewallem na nejranějším vstupním bodě.
🤖 Seznam povolených botů (novinka ve verzi 2.3.2)
Pusťte dovnitř boty, kterým důvěřujete – a zablokujte ty, které předstírají svou identitu. Přidejte jakýkoli SEO crawler, AI agent nebo monitorovací službu do svého seznamu povolených a VMP Security ověří jeho pravost před udělením přístupu. Pouze zkopírovaný User-Agent se nikdy nedostane dovnitř.
- Ověřeno, nelze napodobit — Ověřování botů podle rozsahu IP adres, reverzního DNS s potvrzením směru přenosu nebo vlastníka sítě (ASN) — nejedná se o uživatelský agent, který lze snadno napodobit
- Samostatně aktualizované seznamy IP adres — Oficiálně zveřejněné rozsahy IP adres od jednotlivých poskytovatelů (GPTBot, Perplexity, Bing, Apple a další) se stahují a denně aktualizují, takže váš seznam povolených adres nikdy nezastará
- Předvolby na jedno kliknutí — Ahrefs, Bing, Yandex, Baidu, Apple, Amazonbot, OpenAI (GPTBot, ChatGPT-User, OAI-SearchBot), Anthropic Claude, Perplexity, DuckDuckGo
- Přidat libovolného bota — Přidejte si vlastního s vlastním uživatelským agentem, rozsahy IP adres, koncovkami DNS nebo čísly ASN
- Bezpečnost již v návrhu — Načítání dat zabezpečené proti SSRF s ochrannými opatřeními proti příliš širokým rozsahům; povolení na základě samotného uživatelského agenta je blokováno, pokud výslovně nepřijmete toto riziko
🔍 9 specializovaných malwarových skenerů
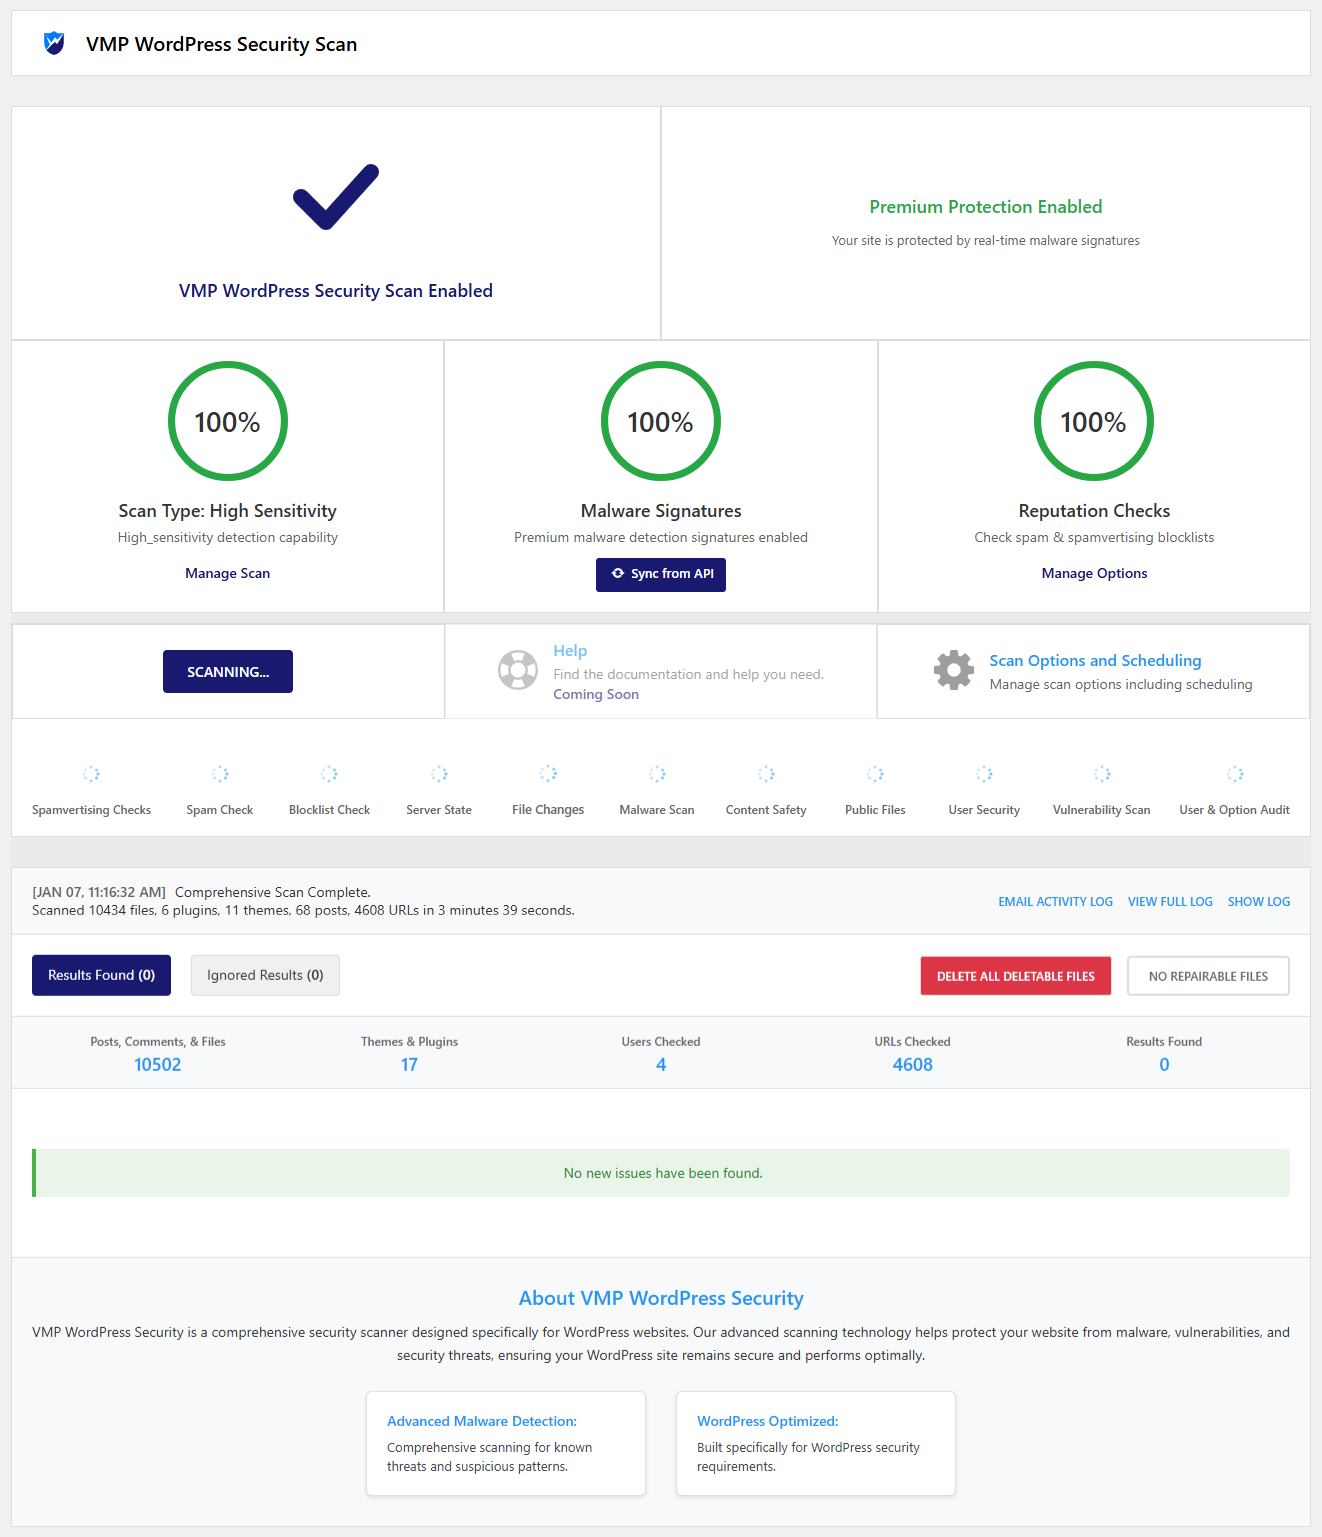
Není to jen základní skener malwaru. Toto je kompletní skener malwaru WordPress a systém zabezpečení webových stránek s 9 specializovanými skenery, z nichž každý je zaměřen na jiný typ hrozby, aby byla zajištěna plná ochrana.
Detekujte, analyzujte a odstraňujte hrozby pomocí pokročilého skenování vytvořeného pro moderní zranitelnosti zabezpečení WordPressu a útoky malwaru.
- Malware Scanner — Více než 170 000 signatur detekuje zadní vrátka, trojské koně a škodlivý kód
- Monitor integrity souborů – Porovnává vaše soubory s oficiálními kontrolními součty WordPress
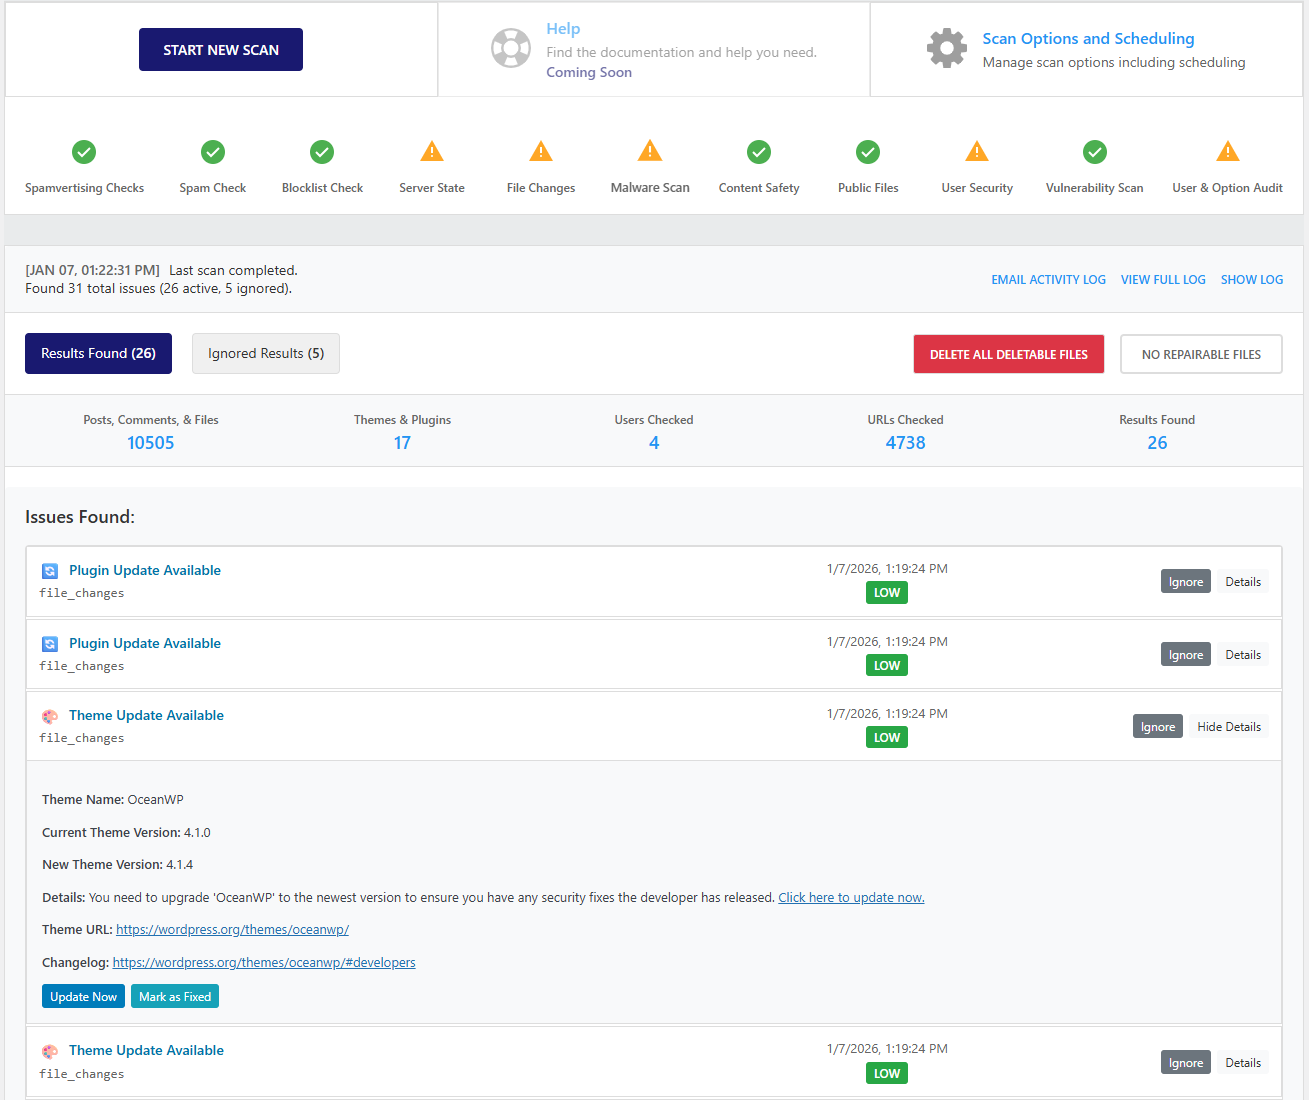
- Skener zranitelnosti – Kontroluje pluginy a motivy proti známým CVE
- Skener zabezpečení uživatele – Najde podezřelé účty správců a slabé přihlašovací údaje
- Kontrola bezpečnosti obsahu – Zjišťuje škodlivý obsah vložený do příspěvků a komentářů
- Public Files Scanner – Vyhledá vystavené konfigurační soubory (zálohy wp-config, .env, protokoly ladění)
- Skener stavu serveru – Audituje nastavení PHP, oprávnění k souborům a konfiguraci serveru
- Binární skener – Detekuje malware vložený do obrázků a spustitelných souborů
- Skener reputace domény – kontroluje adresy URL s databázemi hrozeb a bezpečného prohlížení Google
Pokročilá detekce jde nad rámec tradičních skenerů malwaru tím, že používá více analytických vrstev k identifikaci známých i neznámých hrozeb. Analýza zamaskování detekuje zakódovaný a skrytý malware, který základní bezpečnostní pluginy často přehlédnou, zatímco analýza chování identifikuje podezřelou aktivitu souborů a neobvyklé vzorce, které mohou naznačovat nové nebo se vyvíjející útoky. Vestavěné posouzení legitimity pomáhá snížit falešně pozitivní výsledky a zajišťuje přesnější a spolehlivější detekci malwaru.
Můžete si vybrat z režimů rychlého skenování, standardního skenování, skenování s vysokou citlivostí nebo plně vlastního skenování podle potřeb zabezpečení vašich webových stránek. Tento systém je navržen pro kompletní odstranění malwaru WordPressu, detekci zranitelností a plnou ochranu webových stránek, vše běžící přímo na vašem serveru bez závislosti na externích skenovacích službách.
🌍 Blokování zemí & Správa IP
Blokujte celé země nebo doladěte přístup pomocí pokročilých vzorových pravidel. Posilte zabezpečení WordPressu kontrolou toho, kdo má přístup k vašemu webu, na základě polohy, IP adresy a chování požadavků, čímž pomůžete zabránit útokům hrubou silou, spamovému provozu a škodlivé aktivitě botů.
- Geoblokování – Blokujte jakoukoli zemi, pouze přihlášení nebo úplný přístup k webu
- Blokování IP adres – Blokování jednotlivých IP adres nebo rozsahů IP, dočasné nebo trvalé
- Vlastní vzory – Blokování podle názvu hostitele, uživatelského agenta, referreru nebo rozsahu IP s podporou zástupných znaků a regulárních výrazů
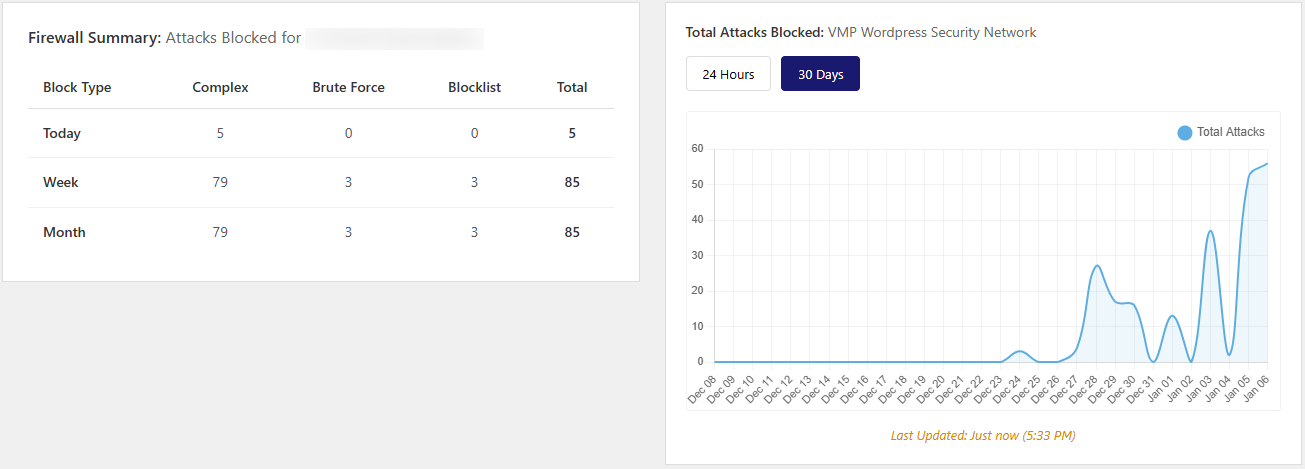
- Analytika útoků – Pomocí vizuálních přehledů zjistěte, které země na vás útočí nejvíce
- Seznam povolených — Seznam důvěryhodných IP adres a služeb na seznam povolených, aby se obešly všechny bloky
- Integrace GeoIP — Automatické vyhledávání IP adres podle země s automatickou aktualizací databáze
🛡️ Ochrana hrubou silou & Omezení sazby
Zastavte hádání hesel a útoky vyčerpávající zdroje. Posilte bezpečnost přihlášení WordPressu pomocí pokročilé ochrany proti hrubé síle, omezení rychlosti a blokování botů, abyste zabránili neoprávněnému přístupu, credential stuffingu a automatizovaným útokům.
- Omezení chytrého přihlášení – Uzamkněte adresy IP po příliš mnoha neúspěšných pokusech o přihlášení
- Detekce uniklých hesel – Zkontrolujte hesla proti známým databázím porušení
- Vynucení silného hesla – Vyžadovat bezpečná hesla pro všechny uživatelské role
- Černá listina uživatelských jmen – Okamžitě zablokujte běžná uživatelská jména
- Omezení rychlosti – Omezení požadavků na IP, aby se zastavily škrabky a skenery zranitelnosti
- Detekce člověka vs. bot — Chytrá klasifikace provozu s monitorováním 404
🔐 Dvoufaktorová autentizace (2FA)
I když někdo ukradne vaše heslo, nedostane se dovnitř. Přidejte další vrstvu bezpečnosti přihlášení WordPressu pomocí bezpečné dvoufaktorové autentizace, abyste zabránili neoprávněnému přístupu, převzetí účtů a útokům hrubou silou na přihlášení.
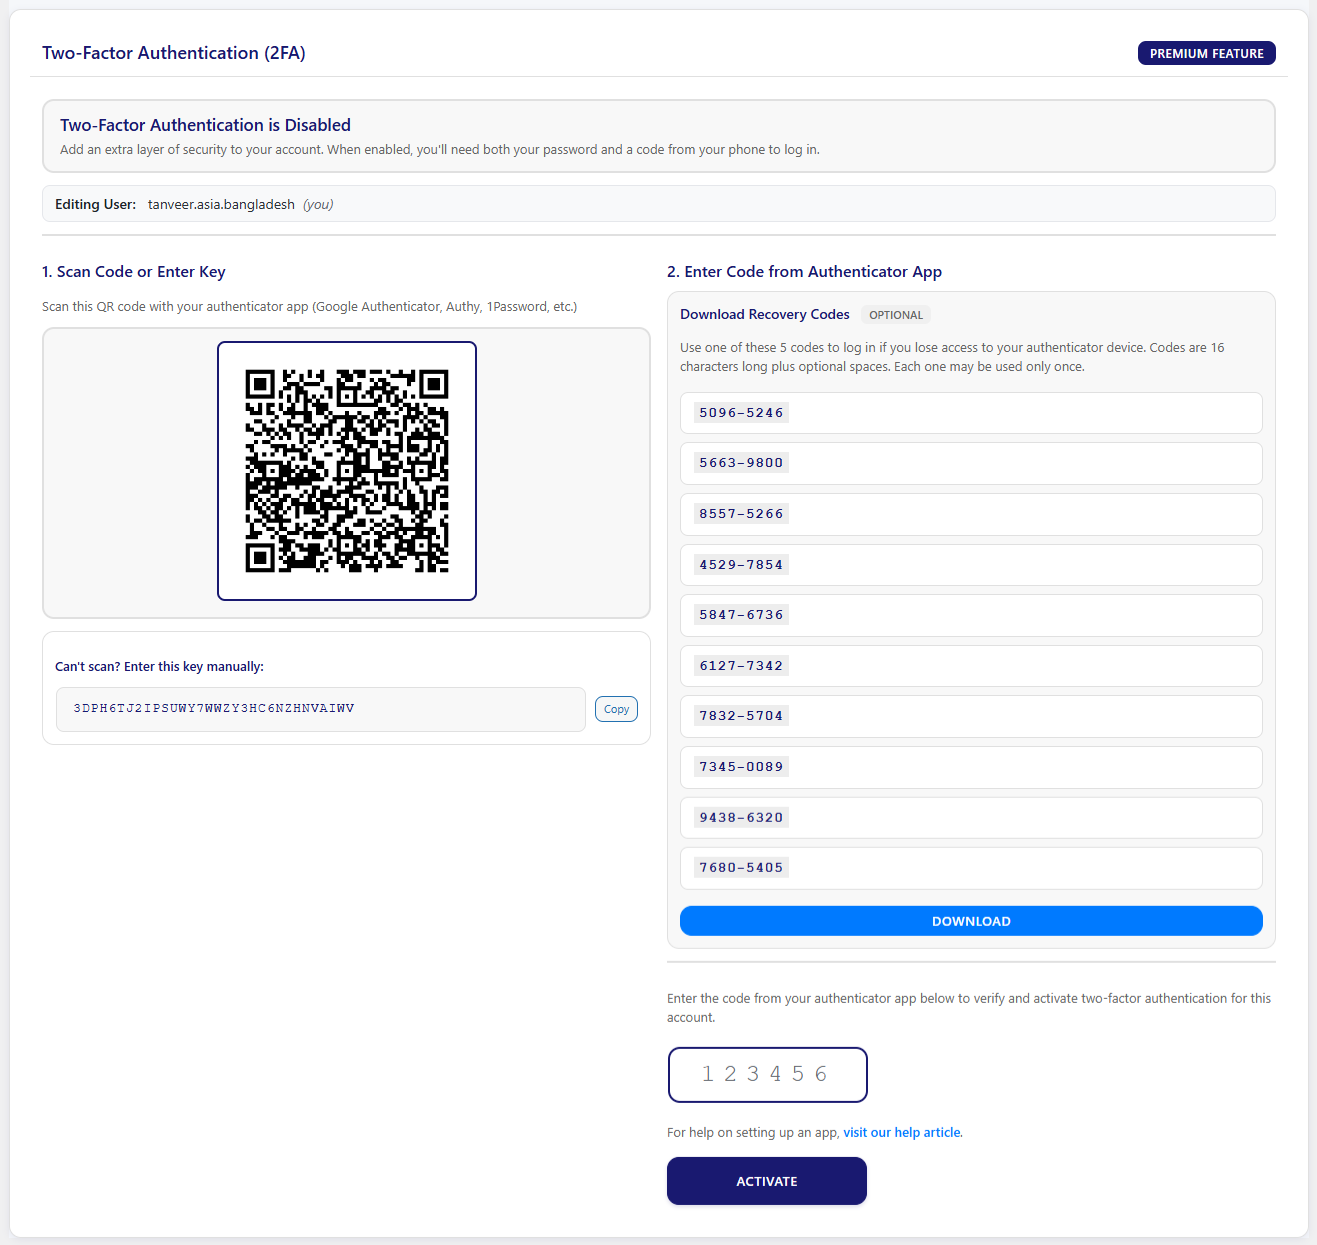
- Nastavení QR kódu – Funguje s Google Authenticator, Authy, 1Password a dalšími
- Záložní kódy – Nikdy nezůstaňte uzamčeni ze svých vlastních stránek
- Vynucení rolí — Vyžaduje 2FA pro administrátory nebo konkrétní uživatelské role
- Frontend Management – Uživatelé spravují své vlastní 2FA prostřednictvím krátkého kódu
- WooCommerce & XML-RPC – Pokrývá váš obchod a koncové body API
📊 Dashboard, Monitoring & Nástroje
Nastavte si to za 5 minut. Ponořte se do hloubky, kdykoli budete chtít. Spravujte svůj bezpečnostní panel WordPressu s monitorováním v reálném čase, podrobnými auditními logy a pokročilými bezpečnostními nástroji pro sledování hrozeb, analýzu aktivity a okamžité akce.
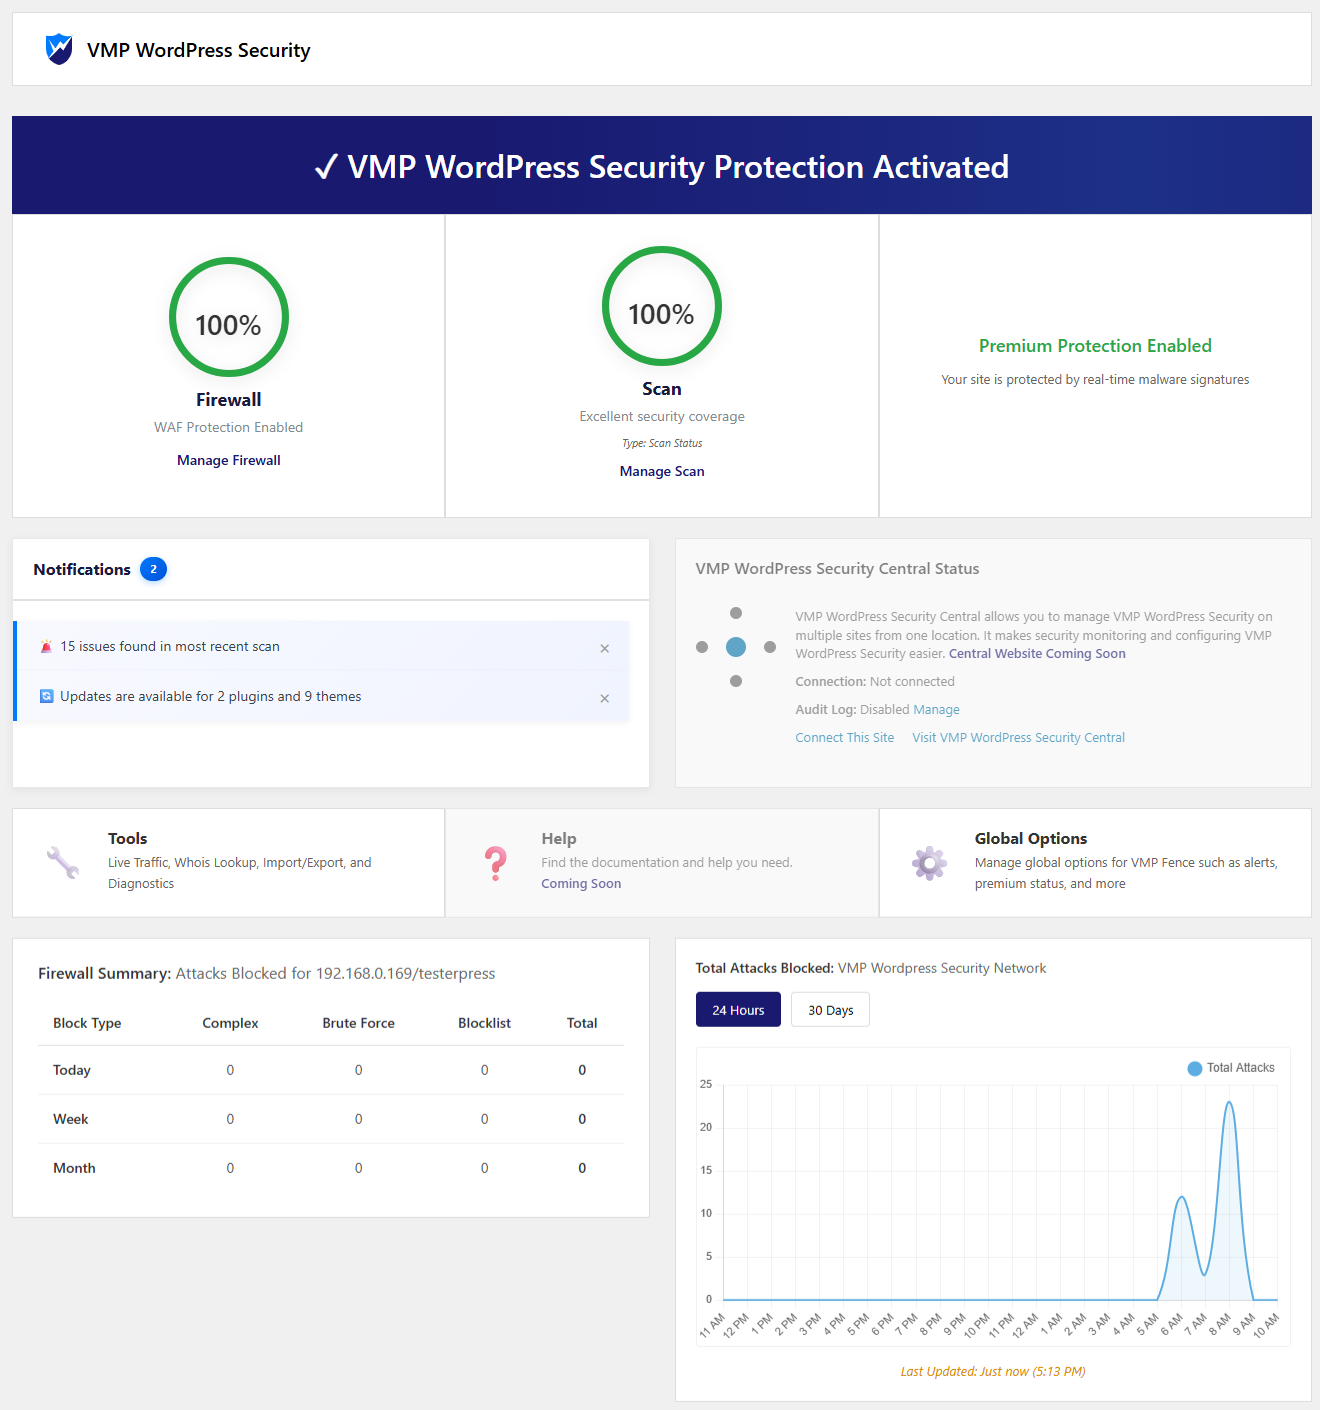
- Stav zabezpečení – Zelená, žlutá nebo červená – zjistěte svou úroveň ochrany na první pohled
- Zobrazení živého provozu – Sledujte návštěvníky a útoky v reálném čase pomocí klasifikace člověk vs. robot
- Úplný protokol auditu – Každá událost zabezpečení je sledována pomocí časových razítek a inteligence IP
- Plánované prověřování — Denní, týdenní nebo vlastní plány prověřování
- Akce jedním kliknutím – Blokování IP adres, ignorování falešných poplachů, oprava infikovaných souborů
- Diagnostika – 15+ kontrol stavu systému pro odstraňování problémů
- Export/Import nastavení – Zálohování a migrace konfigurace zabezpečení mezi weby
- Multi-Site Sync – Spravujte zabezpečení na více webech WordPress z jednoho místa
🔒 Zabezpečení na prvním místě
Veškeré skenování probíhá na VAŠEM serveru. Tečka. Chraňte zabezpečení svých webových stránek WordPress a soukromí dat pomocí lokálního skenování malwaru a zpracování firewallem, čímž zajistíte, že vaše soubory, databáze a uživatelská data nikdy neopustí vaše hostingové prostředí.
Co neděláme:
❌ Neposíláme obsah vašeho souboru ani data databáze na externí servery
❌ Vaše uživatele nesledujeme
❌ Neshromažďujeme analýzy o vašem webu
❌ Bez vašeho vědomí data neposíláme
🚀 Prémiové funkce (Upgradujte pro pokročilou ochranu)
Získejte přístup k pokročilým bezpečnostním funkcím pro WordPress, ochraně pomocí firewallu a detekci malwaru díky výkonným prémiovým funkcím navrženým pro komplexní ochranu webových stránek:
* Pravidla firewallu v reálném čase – Získejte okamžitou ochranu díky neustále aktualizovaným pravidlům WAF (bez zpoždění)
* Signatury malwaru v reálném čase – Detekujte nejnovější hrozby díky aktuálním informacím o malwaru
* Pokročilá detekce malwaru – Vylepšené skenování skrytých, zamaskovaných a zero-day hrozeb
* Kompletní auditní protokol – Kompletní historie bezpečnostních událostí s rozšířeným sledováním a podrobnými informacemi
* Blokování podle země (GeoIP) – Blokujte provoz podle země pro lepší kontrolu a prevenci útoků
* Pokročilá analytika a reportování – Hlubší vhled do útoků, vzorců provozu a bezpečnostních událostí
* Prioritní podpora – Rychlejší pomoc od našeho bezpečnostního týmu
* Synchronizace auditového protokolu mimo lokalitu – Nefalšovatelné protokolování mimo lokalitu prostřednictvím portálu VMP Security Portal
* Průběžné aktualizace a nové funkce – Zůstaňte chráněni díky nejnovějším vylepšením zabezpečení
Externí služby (volitelné):
Externí služby využíváme pouze v případě potřeby pro konkrétní bezpečnostní prvky. Můžete přesně vidět, co bylo odesláno:
Zabezpečovací VMP Security
* Aktivace a ověření licence (zdarma/prémiová)
* Synchronizace a aktualizace pravidel WAF
* Aktualizace databáze signatur malwaru
* Správa systému dvoufaktorové autentizace (2FA).
* Export/import nastavení cloudového úložiště (volitelné)
* Soukromí: Data vašeho webu zůstávají na vašem serveru – synchronizují se pouze pravidla konfigurace a zabezpečení
Služby Google (safebrowsing.googleapis.com, www.google.com/recaptcha)
* Detekce hrozeb URL a ochrana proti spamu reCAPTCHA
* Ochrana osobních údajů: https://policies.google.com/privacy
Rozhraní API WordPress.org (api.wordpress.org, downloads.wordpress.org, core.svn.wordpress.org)
* Stáhněte si originální soubory pro kontrolu integrity během skenování malwaru
* Ochrana osobních údajů: https://wordpress.org/about/privacy/
GitHub (raw.githubusercontent.com)
* Stáhněte si základní soubory WordPress pro porovnání souborů
Služby vyhledávání IP (api.ipify.org, ifconfig.me, icanhazip.com, ip-api.com, ipwhois.app, download.ip2location.com)
* Funkce detekce IP adresy serveru, geolokace a blokování zemí
Threat Intelligence (api.urlvoid.com, www.virustotal.com, checkurl.phishtank.com)
* Kontrola reputace URL a ověřování hrozeb
Databáze zranitelnosti (services.nvd.nist.gov, wpscan.com, cvedetails.com, cve.mitre.org)
* Během skenování zkontrolujte známé bezpečnostní chyby
Veškerá kontrola malwaru probíhá na VAŠEM serveru. Vaše soubory ani obsah databáze nenahráváme do externích služeb.
Snímky obrazovky
Instalace
- Nainstalujte z adresáře pluginů WordPress nebo nahrajte soubory pluginu
- Aktivujte plugin
- Přejděte na VMP Security > Dashboarda spusťte první skenování
- Povolte 2FA pro svůj účet správce
- To je vše – brána firewall a všechny funkce ochrany jsou ve výchozím nastavení aktivní
Nejčastější dotazy
-
Jak se VMP Security liší od Wordfence?
-
VMP Security zahrnuje blokování zemí, náhled auditních protokolů, seznamy blokovaných IP adres a více než 750 pravidel WAF v bezplatné verzi (nová pravidla se do bezplatné verze dostanou 30 dní po verzi Premium, stejný model zpoždění jako u Wordfence Free). Wordfence omezuje blokování zemí a auditní protokoly na prémiový plán za 149 $ ročně. VMP Security také provozuje 9 specializovaných skenerů malwaru (oproti 1 obecnému skeneru Wordfence) a provádí veškeré skenování na vašem serveru – žádná data ze souborů nejsou odesílána externě.
-
VMP Security Premium zahrnuje výkonné prémiové funkce, jako jsou pravidla firewallu v reálném čase a podpisy malwaru pro okamžitou ochranu, spolu s pokročilými bezpečnostními funkcemi a kompletním auditním protokolem s historií za 1 rok. Nabízí také synchronizaci auditních protokolů mimo server prostřednictvím portálu VMP Security Portal, pokročilé analytické nástroje a reporty a prioritní technickou podporu. Díky pravidelným aktualizacím, monitorování zranitelností a vylepšeným bezpečnostním kontrolám pro WordPress zajišťuje komplexní ochranu webových stránek. Licence Premium se poskytuje na jeden web.
-
Je VMP Security zcela zdarma?
-
Yes. The free version includes the full firewall (750+ rules), all 9 malware scanners (170,000+ signatures), country blocking, 50-entry audit log preview, 2FA, brute force protection, and live traffic monitoring — new rule and signature additions reach Free 30 days after Premium. Premium adds real-time WAF and signature updates, full audit log history with off-site portal sync, and YARA scanning with 1,000+ rules.
-
Zpomalí to můj web?
-
Ne. Jsme posedlí výkonem. Firewall využívá efektivní porovnávání vzorů, skenery běží na pozadí a optimalizujeme využití paměti. Vaši návštěvníci si žádného zpomalení nevšimnou.
-
Musím něco konfigurovat?
-
Ve skutečnosti ne. Funguje skvěle hned po vybalení se zabezpečenými výchozími nastaveními. Ale pokud si chcete přizpůsobit, dáme vám plnou kontrolu nad každou funkcí.
-
Co se stane, když je útok blokován?
-
Útočník dostane stránku 403 Zakázáno. Zaznamenáváme podrobnosti o útoku (IP, typ, čas, porušení pravidel), takže můžete vidět, co se stalo. Opakovaně se dopouštějí trvalého zákazu činnosti.
-
Mohu na whitelist své vlastní IP adresy?
-
Ano! Přejít na Firewall > Možnosti a přidejte svou IP do seznamu povolených. Vynecháte všechna pravidla brány firewall (užitečné pro testování).
-
Jak funguje 2FA?
-
Použijte libovolnou ověřovací aplikaci (Google Authenticator, Authy, 1Password atd.). Naskenujte QR kód během nastavování a máte hotovo. Při přihlašování zadáte 6místný kód.
-
Odhalí veškerý malware?
-
Žádný bezpečnostní nástroj nezachytí 100 % hrozeb. Ale naše specializované skenery s porovnáváním vzorů, analýzou chování a kontrolou reputace zachytí drtivou většinu. Neustále aktualizujeme naše detekční signatury.
-
Může to pomoci s odstraněním malwaru?
-
Ano. Když najdeme infikované základní soubory WordPress, můžete obnovit původní čistou verzi jedním kliknutím. U pluginů a motivů vás provedeme přeinstalací z oficiálních zdrojů. Našich 9 skenerů detekuje malware – vy máte kontrolu nad čištěním.
-
Funguje to s WooCommerce?
-
Ano! Máme speciální integrace pro WooCommerce, abychom chránili váš obchod a data zákazníků.
-
Jak aktualizuji pravidla brány firewall?
-
Pravidla se aktualizují automaticky s aktualizacemi pluginu. Můžete také přidat vlastní pravidla ve Firewallu > Pravidla WAF.
-
Mohu naplánovat automatické skenování?
-
Absolutně. Denně, dvakrát denně, týdně, pouze ve všední dny, pouze o víkendech nebo vlastní plány. Monitor skenování zajišťuje jejich úspěšné dokončení.
-
Co když mě zamknou?
-
2FA obsahuje záložní kódy, které si uložíte během nastavování. V případě uzamčení brány firewall můžete plugin zakázat prostřednictvím FTP nebo použít režim obnovení WordPress.
-
Nabízíte podporu?
-
Ano! Poskytujeme podporu prostřednictvím fór WordPress.org. Možnosti prémiové podpory již brzy.
Recenze


Autoři
VMP Security – The All-In-One Security and Firewall Plugin je otevřený software. Následující lidé přispěli k vývoji tohoto pluginu.
Spolupracovníci
Plugin „VMP Security – The All-In-One Security and Firewall Plugin“ byl přeložen do 6 jazyků. Děkujeme všem překladatelům za jejich pomoc.
Přeložte “VMP Security – The All-In-One Security and Firewall Plugin” do svého jazyka.
Zajímá vás vývoj?
Prohledejte kód, podívejte se do SVN repozitáře, nebo se přihlaste k odběru protokolu vývoje pomocí RSS.
Přehled změn
2.4.1 – 25. srpna 2026
Vlastní přihlašovací adresa URL
- Novinka: přesuňte přihlašovací stránku WordPressu na libovolnou adresu a skryjte soubor /wp-login.php za chybou 404, přesměrováním na úvodní stránku nebo přesměrováním na libovolnou URL adresu podle vašeho výběru. K dispozici zdarma u všech tarifů.
- Přidáno: volitelné skrytí adresy /wp-admin před návštěvníky, kteří nejsou přihlášeni. Ve výchozím nastavení je tato funkce vypnutá – před jejím zapnutím si přečtěte poznámku vedle ní.
- Byly přidány čtyři nezávislé způsoby, jak adresu obnovit v případě její ztráty – lze ji získat z bezpečnostního portálu VMP, z e-mailu, který zasíláme při jejím uložení, z konstanty v souboru wp-config.php nebo přejmenováním složky pluginu.
- Bylo přidáno: potvrzovací krok před provedením změny, aby nedošlo k přehlédnutí nové adresy.
- Zabezpečení: cesty k požadavkům jsou nyní před jakoukoli kontrolou přihlášení plně normalizovány. Jsou rozpoznávány všechny formy adresy /wp-login.php s procentovým kódováním, velkými a malými písmeny, dvojitými lomítky, tečkami v segmentu i koncovou mezerou (například /wp-login%2Ephp, //wp-login.php, /WP-LOGIN.PHP, /wp-login.php%20) jsou všechny rozpoznány. Tím se také posiluje bezpečnost šesti stávajících kontrol přihlášení, které měly stejnou slabinu.
- Zabezpečení: URL adresa pro přihlášení se nikdy nezaznamenává do protokolu auditu, do datové části synchronizace nastavení, do souboru pro export nastavení, do diagnostické zprávy ani do balíčku pro technickou podporu a nelze ji nikdy změnit na dálku z portálu.
- Zabezpečení: blokování podle země, seznam povolených parametrů pro přihlášení ve firewallu a kontrola refereru – to vše se řídí vlastní přihlašovací URL adresou.
Opravy
- Opraveno: Import databáze GeoIP se již nespouští během aktivace pluginu. Na serverech s krátkým časovým limitem pro provádění příkazů mohlo dojít k vypršení časového limitu v průběhu procesu, což vedlo k tomu, že databáze zemí zůstala prázdná. Import se nyní spouští na pozadí, data se ukládají do dočasné tabulky a ta se atomicky načte do produkční databáze, takže v případě selhání zůstávají vaše stávající data nedotčena.
- Opraveno: požadavky, které služba VMP Security odesílá na váš vlastní web – tedy ty, které portál používá k načtení vaší přihlašovací URL – jsou nyní rozpoznávány jako požadavky první strany a již nejsou porovnávány se seznamem blokovaných podpisů skeneru.
2.4.0 – 18. srpna 2026
Rychlejší auditní protokol, ověřené boty a spolehlivé doručování upozornění
- Podrobnosti o obnoveném auditovém protokolu: Zobrazení podrobností událostí nyní správně vykresluje seskupené události – u záznamů, které sdružují několik změn, se zobrazí všechny změny, nikoli pouze ta první. Bylo přidáno barevné označení závažnosti, relativní časové značky („před 2 minutami“) s úplným datem po najetí myší a přehlednější a čitelnější rozložení.
- Mnohem rychlejší dotazy na auditní protokol: Nové složené databázové indexy v tabulce auditního protokolu výrazně zrychlují filtrování a stránkování na webech s dlouhou historií událostí. Indexy se aplikují automaticky při aktualizaci.
- Ověření DNS botů s potvrzením vpřed: Kontroly důvěryhodných botů nyní provádějí reverzní vyhledávání DNS s potvrzením vpřed, takže prohledávač je považován za důvěryhodný pouze tehdy, pokud se jeho název hostitele rozřeší zpět na stejnou IP adresu. Falešné uživatelské agenti již neprojdou pouze na základě reverzního názvu DNS.
- Signální maják pro synchronizaci podpisů: Plugin nyní odesílá své podpisy a stav pravidel do aktualizační služby, takže se nové podpisy malwaru a pravidla WAF dostanou na váš web okamžitě, aniž byste museli čekat na další úplnou aktualizaci.
- Rychlejší panel stavu zabezpečení: Modální okno s informacemi o stavu na řídicím panelu je ukládáno do mezipaměti s možností zrušení platnosti na straně serveru, takže se otevírá okamžitě a zároveň se aktualizuje v okamžiku, kdy dojde ke změně stavu vaší ochrany.
- E-mail s upozorněním, kterému můžete důvěřovat: E-mail s oznámením se již automaticky nevyplňuje vaší adresou správce WordPressu – prázdná hodnota je respektována, přičemž je k dispozici zkratka „Použít e-mail správce“ a připomenutí, pokud není nastavena žádná adresa pro zasílání upozornění. Nyní se hlásí výsledky doručení, takže adresy, na které se e-mail nevrátil nebo které byly potlačeny, jsou přímo v nastavení označeny, místo aby se doručení neúspěšně ukončilo bez upozornění.
- Opravy: Podmenu správce se již na některých stránkách neztrácí. Neplatné položky v seznamu e-mailových adres pro zasílání upozornění, oddělených čárkami, jsou vyřazeny, místo aby byl vyřazen celý seznam.
2.3.9 – 30. července 2026
Behaviorální firewall: detekce průzkumných útoků a inteligentní automatické blokování
- Detekce podezřelých cest: Sada podpisů, kterou lze aktivovat, rozpoznává průzkumné a testovací požadavky na základě pečlivě sestaveného seznamu podezřelých URL cest a blokuje je ještě předtím, než se dostanou do systému WordPress. Tyto bloky se zaznamenávají jako samostatné bloky „podezřelých cest“, odděleně od zásahů WAF.
- Hodnocení chování IP adres: Firewall nyní hodnotí chování jednotlivých IP adres – opakované chyby 404, skenování cest nebo průzkumné vzorce – a reaguje na tyto vzorce, nikoli na jednotlivé požadavky. IP adresy na seznamu povolených adres a důvěryhodní roboti jsou z tohoto hodnocení vyňati, takže skuteční návštěvníci a vyhledávače nejsou nikdy penalizováni.
- Inteligentní automatické blokování s postupným snižováním reputace: Automatické blokování IP adres již není trvalé. Porušovatelé dostávají postupně se zvyšující, časově omezené blokování (TTL automatického blokování) a jejich reputace se časem snižuje – jednorázoví porušovatelé jsou automaticky odblokováni, zatímco opakovaní porušovatelé zůstávají blokováni déle.
- Vylepšené možnosti brány firewall: Nové ovládací prvky pro detekci podezřelých cest, bodové hodnocení chování a dobu trvání automatického blokování, s ohledem na seznam povolených adres.
2.3.8 – 16. července 2026
Unified Block Page a opravy
- Jednotná stránka blokování: Všechny obrazovky blokování a uzamčení brány firewall –– WAF, omezení rychlosti, regulace, zablokování kvůli hrubé síle, zakázané URL, země a AI-crawler – se nyní zobrazuje na jedné jednotné stránce s logem VMP, která automaticky přepíná mezi světlým a tmavým režimem, obsahuje podrobnosti o incidentu a podporuje vlastní zprávy.
- Přepínač pro AI-crawlery je plně podporován: Nastavení „Blokovat AI-crawlery“ nyní řídí obecné pravidla firewallu proti škodlivým botům. Je-li přepínač vypnutý, AI-crawlery již nejsou těmito pravidly zachycovány; je-li zapnutý, pravidla zůstávají v platnosti. Boti ze seznamu povolených jsou vždy upřednostněni.
- Záznamy o blokování: Běžné blokování bránou firewall se nyní zaznamenává s úrovní závažnosti „warning“ namísto „error“, takže běžné blokování již nevypadá jako chyby pluginu.
2.3.7 – 2. července 2026
Blokování ASN a jednotné centrum blokování
- Blokování podle ASN: Blokujte nebo povolte celé sítě podle čísla autonomního systému (ASN) – zastavte zneužívající poskytovatele hostingu a sítě již na úrovni firewallu. IP adresy návštěvníků jsou prostřednictvím služby Team Cymru přiřazeny k jejich původnímu AS, takže blokování se zaměřuje na síť, nikoli na jednotlivé adresy.
- Import seznamu ASN-DROP od Spamhausu: Můžete importovat seznam ASN-DROP od Spamhausu obsahující unesené a škodlivé sítě, který se každý den automaticky aktualizuje.
- Seznam povolených důvěryhodných sítí: Je přednastaven výchozí seznam ověřených důvěryhodných sítí (Google, Microsoft, Automattic, Meta, Stripe, PayPal), který má zabránit falešným poplachům – a můžete do něj přidat vlastní čísla AS, která chcete blokovat nebo povolit.
- Unified Blocking Hub: Všechny ovládací prvky pro blokování jsou nyní soustředěny na jedné stránce – Přehled, AI Crawlery, ASN, Země a Blokování IP adres – s aktuálními počty blokovaných položek pro každou metodu.
- Vylepšené uživatelské rozhraní: Přepracované stránky „Zablokované IP adresy“, „Firewall“, „Možnosti blokování“, „Geograficky omezené URL“ a „Přehled“, které nyní nabízejí přehlednější a jednotnější uživatelský zážitek.
2.3.6 – 22. června 2026
Blokování robotů AI a novinky
- Blokování AI-prohledávačů: Nové přepínání firewallu jedním kliknutím (výchozí nastavení VYPNUTO), které blokuje známé AI/LLM-prohledávače — GPTBot, ChatGPT-User, OAI-SearchBot, ClaudeBot, PerplexityBot, Google-Extended, CCBot a Bytespider — ještě před načtením WordPressu. Identita je ověřována pomocí rozsahu IP adres, reverzního DNS s potvrzením směru nebo ASN, takže falešný user-agent není nikdy blokován (projde až k WAF).
- Seznam povolených adres vždy má přednost: Boti, které jste výslovně zařadili na seznam povolených adres, vždy projdou jako první, a to i při zapnutém přepínači (pořadí priority: seznam povolených adres > blokování AI > WAF).
- Nedávná zablokování robotů využívajících umělou inteligenci: Nový administrátorský panel zobrazuje seznam nedávných zablokování robotů využívajících umělou inteligenci a nabízí možnost „Povolit tohoto robota“ jedním kliknutím, čímž se robot přesune na váš seznam povolených.
- Stránka „Co je nového“: Nová obrazovka se seznamem změn přímo v aplikaci zobrazuje všechny verze seřazené podle data vydání od nejnovějších po nejstarší, nabízí filtrování podle témat a vyhledávání a navíc obsahuje ikonu nečtených aktualizací v nabídce, díky čemuž vám žádná aktualizace neunikne.
2.3.5 – 21. června 2026
URL s geografickým omezením, podpora SEO sitemap a export protokolů firewallu
- URL s geografickým omezením: Omezte přístup k jednotlivým URL adresám pouze na návštěvníky z konkrétních zemí pomocí seznamu povolených zemí pro každou URL – omezte přístup k stránkám pokladny, administrace nebo regionálně specifickým stránkám pouze na země, které si vyberete.
- Podpora sitemap pro SEO pluginy: Byla přidána podpora pro správu sitemap kompatibilní s několika SEO pluginy, aby se k vašim sitemapům mohly dostat důvěryhodné vyhledávací roboty, aniž by byly blokovány.
- Export protokolu WAF: Exportujte protokol útoků na firewall a souhrnné údaje o firewallu do formátu CSV pro účely reportování a offline analýzy.
- Stránka „Nástroje“ se načítá rychleji: Stránka „Nástroje“ se nyní načítá rychleji a díky funkci nekonečného posouvání s živými údaji o provozu a rozpoznávání reverzních DNS na pozadí zajišťuje plynulejší procházení.
2.3.4 – 16. června 2026
Chytřejší a přesnější detekce botů
- Přesné rozpoznávání botů: Detekční modul nyní identifikuje boty podle přesného podpisu User-Agent, takže skuteční návštěvníci, prohlížeče a aplikace vždy projdou bez problémů, zatímco skutečné hrozby jsou i nadále blokovány.
- Širší podpora důvěryhodných prohledávačů: Rozšířené rozpoznávání legitimních prohledávačů pro vyhledávání, umělou inteligenci, SEO a analytiku – včetně Google, Bing, ClaudeBot, ChatGPT, Ahrefs, Brandwatch, Awario, Copyscape, Boardreader a mnoho dalších – díky čemuž zůstane váš web plně prohledávatelný a viditelný ve výsledcích vyhledávání i umělé inteligence.
- Rozšířená podpora IPv6: Ověřování důvěryhodných botů nyní zahrnuje i sítě IPv6, a to s aktualizovanými rozsahy adres Anthropic Claude.
- Optimalizace výkonu a přesnosti: Vylepšená kontrola dotazů pro rychlejší a přesnější filtrování.
2.3.3 – 9. června 2026
Seznam povolených botů – pokrytí AI crawlerů a bezpečnější nastavení
- Kompletní zpravodajství o OpenAI: Jediný přednastavený profil OpenAI se nyní rozdělil na tři samostatné profily – GPTBot, ChatGPT-User a OAI-SearchBot — z nichž každá má svůj vlastní oficiální seznam IP adres, takže ChatGPT-User a OAI-SearchBot jsou ověřeny a povoleny, místo aby byly mylně považovány za podvrhy a blokovány.
- Předvolba Anthropic Claude: Byla přidána předvolba Claude (ClaudeBot, Claude-User, Claude-SearchBot), která obsahuje předem vyplněné rozsahy IP adres pro crawlery zveřejněné společností Anthropic.
- Přidejte stejného bota dvěma způsoby: Nyní můžete stejný User-Agent zařadit na seznam povolených pomocí jiné metody ověření (například pravidlo založené pouze na User-Agentu vedle pravidla ověřujícího IP adresu) – detekce duplicit se nyní zaměřuje na User-Agent a metodu namísto samotného User-Agentu.
- Vytvoření předvolby s průvodcem: Při výběru předvolby se nyní formulář předvyplní a uzamkne pro kontrolu; k dispozici je také nová možnost „Vlastní bot (zadat ručně)“, která umožňuje zadat vlastního bota zcela od začátku.
- Přehlednější ověřování: Při kontrole ověřovací metody (IP, reverzní DNS nebo ASN) je nyní před uložením nutné zadat její podrobnosti; zobrazí se přitom zpráva s přesným vysvětlením, co je třeba doplnit.
- Upozornění na riziko spoofingu: Při přidání pravidla založeného pouze na User-Agent, které by přepsalo stávající ověřené pravidlo pro stejného bota, se nyní před pokračováním zobrazí jasné varování.
2.3.2 – 4. června 2026
Seznam povolených botů
- Vlastní roboti: Přidejte na seznam povolených adresy své vlastní důvěryhodné roboty/prohledávače (Ahrefs, AI prohledávače, monitorovací služby a další) vedle vestavěných služeb. Ověřený vlastní robot obejde firewall stejně jako Google nebo Sucuri.
- Bezpečné ověření: Boti jsou ověřováni na základě rozsahu IP adres, reverzního DNS s potvrzením směru a/nebo ASN (Team Cymru). Samotný User-Agent, který lze zfalšovat, nikdy nestačí, pokud výslovně nepřijmete toto riziko.
- Předvolby: Předvolby pro běžné boty (Ahrefs, Bing, Yandex, Baidu, Apple, Amazonbot, OpenAI/GPTBot, Perplexity, DuckDuckGo), které automaticky vyplní ověřovací údaje.
- Automatické stahování: Seznamy zveřejněných IP adres (např. GPTBot) se stahují a aktualizují každý den prostřednictvím stahovacího nástroje zabezpečeného proti SSRF, přičemž je k dispozici i možnost ruční aktualizace („aktualizovat nyní“).
- Detekce podvržených požadavků: Požadavky, které z neověřené IP adresy předstírají User-Agent bota z povoleného seznamu, jsou označeny a nikdy nejsou zařazeny do povoleného seznamu.
2.3.1 – 21. května 2026
Rušení probíhajících skenování, UX blokovaných IP & přepracování protokolu aktivit
- Zrušit skenování: Přidáno tlačítko Zrušit na stránce Skenování pro zastavení probíhajícího skenování na dalším bezpečném kontrolním bodě — již žádné blokování 4hodinovým zámkem skenování, když potřebujete zastavit. Doposud detekované dílčí výsledky jsou zachovány a v případě selhání skenování na pozadí se automaticky spouští cesta obnovy pro zaseknutého pracovníka
- Auditní protokol: Zrušení skenování jsou nyní zaznamenávána s žadatelem, zdrojem, důvodem a uplynulým časem
- Blokované IP: Opraveno přepínání vyhledávání a filtrů na stránce blokovaných IP; tabulka se nyní plynule načítá bez ztráty aktuálního filtru
- Protokol aktivit: Přepracována stránka úplného protokolu aktivit s firemní hlavičkou, ukotvenou navigací a přehlednějším formátem časového razítka
- Časové pásmo: Časy zahájení a dokončení skenování nyní okamžitě odrážejí aktuální časové pásmo WordPressu — po změně Nastavení Obecné Časové pásmo není potřeba opětovné skenování
- Spolehlivost: Odfiltrován zatoulaný interní klíč, který se mohl zobrazovat jako falešný řádek v protokolech skenování
- UI: Přejmenováno „ladicí protokoly“ na „protokoly skenování“ v zobrazení skenování; odstraněna duplicitní časová razítka v záznamech inline protokolu
2.3.0 – 14. května 2026
Přehled stránek brány firewall, výkon a posílení zabezpečení
- Stránkování: Tabulka „Podrobný přehled firewallu“ nyní podporuje stránkování, takže můžete procházet celou historii útoků, nikoli pouze posledních 50 záznamů
- Výkon: Rychlejší načítání stránek s nastavením firewallu a přehledového panelu díky chytřejšímu ukládání statistik útoků do mezipaměti
- Zabezpečení: Zvýšili jsme odolnost souhrnu brány firewall díky přísnějším kontrolám oprávnění a bezpečnějšímu zpracování filtrů
- Spolehlivost: Nástěnka a firewall nyní zobrazují název vašeho webu spolehlivěji v různých konfiguracích hostingu
- Uživatelské rozhraní: V sekci „Blokování podle země“ jsme aktualizovali okno s nabídkou upgrade na prémiový účet tak, aby obsahovalo srozumitelnější text a funkční odkaz „Další informace“
2.2.9 – 4. května 2026
Redesign stránky nápovědy a vylepšení překladů
- Stránka nápovědy: Kompletní redesign rozložení s vylepšenou navigací, jasnější strukturou a vyhrazeným stylesheetem pro lepší zkušenost s podporou
- Panel: Drobná vylepšení zobrazení panelu
- Internacionalizace: Přidány komentáře pro překladatele napříč pluginem pro lepší přesnost překladu a aktualizovaný soubor POT
2.2.8 – 22. dubna 2026
Správa blokovaných IP adres, spolehlivost WAF a kompatibilita s vlastním přihlašováním
- Export zablokovaných IP adres: Přidána možnost exportu všech zablokovaných IP adres do souboru .txt jediným kliknutím
- Hromadné akce: Na stránce „Blokované IP adresy“ byly přidány tlačítka pro hromadný výběr, hromadné odblokování a hromadné nastavení jako trvalé
- WAF Safety Sync: Pravidla WAF se nyní při návštěvě stránky opravují automaticky, pokud je WP-Cron nefunkční nebo zpožděný – není třeba provádět žádné ruční zásahy, pokud synchronizace příliš dlouho probíhala bez viditelných změn
- Kompatibilita s vlastními přihlašovacími stránkami: WAF nyní správně rozpoznává vlastní přihlašovací adresy URL nastavené pluginy, jako jsou WPS Hide Login a Rename wp-login, nebo vlastním kódem, čímž zabraňuje neoprávněným blokováním
- Výzva k hodnocení: Pro oprávněné uživatele byla přidána výzva k hodnocení po aktivaci
- Vybraná pravidla WAF: Zlepšená kvalita a širší pokrytí sady pravidel WAF
2.2.7 – 1. dubna 2026
Podpora překladů & Připojení k portálu
- Internacionalizace: Přidána plná podpora překladu s přeložitelnými řetězci v celém pluginu
- Připojení k portálu: Přidáno připojení k portálu a tok webu
2.2.6 – 16. března 2026
E-mailová upozornění, protokol auditu & Aktualizace výsledků skenování
- E-mailová upozornění: Aktualizovaná funkce e-mailových upozornění s vylepšeným doručováním a formátováním
- Protokol auditu: Vylepšený protokol auditu s dalším sledováním událostí a lepším sběrem dat
- Výsledky skenování: Vylepšené zpracování výsledků skenování pro jasnější a použitelnější zjištění
2.2.5 – 5. března 2026
Všechny možnosti, upozornění na aktualizaci & Aktualizace protokolu auditu
- Stránka Všechny možnosti: Dokončeno uživatelské rozhraní stránky Všechny možnosti s plnou funkčností
- Upozornění na aktualizaci: Přidáno upozornění na aktualizaci pro nové verze pluginu
- Integrace protokolu auditu: Vylepšená integrace protokolu auditu pro všechny důležité akce v rámci pluginu
2.2.4 – 18. února 2026
WAF Optimizer, Onboarding, Performance & Aktualizace uživatelského rozhraní
**Nové funkce:**
* WAF Optimizer: Noví průvodci optimalizací a odstraněním pro rozšířenou ochranu firewallem s vestavěnou podporou zálohování a stahování
* Prohlídky s průvodcem: Průvodci na každé stránce pomáhají novým uživatelům rychle začít
* Redesign toku aktivace: Vylepšená aktivace licence s jasnou zpětnou vazbou o úspěchu a chybách
**Vylepšení výkonu:**
* Rychlejší načítání podpisů: Signatury malwaru se nyní načítají výrazně rychleji díky optimalizovanému ukládání do mezipaměti
* Snížené využití paměti: Skener a detekční moduly nyní načítají zdroje na vyžádání namísto předem
* Vylepšená synchronizace podpisů: Rychlejší a spolehlivější stahování podpisů, a to i pro velké databáze
**Vylepšení:**
* Lepší kompatibilita s Facebookem: Snížené falešné blokování návštěvnosti pocházející z odkazů na Facebooku
* Ověření licence: Pravidelné kontroly stavu licence udržují vaši licenci přesnou a aktuální
* Méně falešně pozitivních výsledků: Soubory interních podpisů jsou nyní z výsledků kontroly vyloučeny
* Stránka Všechny možnosti: Přidána sekce možností brány firewall a vylepšené zpracování chyb
* Průvodce nastavením: Hladší první aktivace a nastavení licence
* Rozšířená ochrana: Vylepšená zabezpečení zabraňující načítání duplicitních pravidel brány firewall
** Opravy chyb:**
* Opravená překryvná oznámení na řídicím panelu, která se v určitých scénářích nezobrazovala
* Opravena rozšířená správa ochrany pro použití spolehlivějšího procesu aktualizace
* Opravena synchronizace podpisu na pozadí s nedostatkem paměti na některých hostitelích
2.2.3 – 31. ledna 2026
Údržba & Aktualizace optimalizace
- Vylepšení vyčištění: Při deaktivaci přidáno vyčištění metadat pro čistší odinstalace
- Správa cronů: Při odinstalaci vymažte naplánované crony, abyste zabránili osamoceným úlohám
- Výkon: Přidáno místní ověření klíče API před provedením externích volání rozhraní API
- Vylepšení uživatelského rozhraní: Vylepšený design uživatelského rozhraní a barva značky pro různé stránky
- Opravy chyb: Opravené adresy URL přesměrování pro tlačítka Import/Export a Zabezpečení přihlášení na stránce Všechny možnosti, Opravená chyba pro některé případy, kdy uživatel po zavření aktivačního formuláře během nové instalace nevidí překryvný modul instalační licence.
2.2.2 – 20. ledna 2026
Vylepšené funkce Výkon, branding & Aktualizace konzistence uživatelského rozhraní
- Aktualizace uživatelského rozhraní: Aktualizovaný název pluginu a značka na všech stránkách zobrazení, aby byly konzistentní
- Automatické aktualizace: Přidána možnost automatické aktualizace pluginu na stránce Všechny možnosti
- Dynamické aktualizace: Intervaly dynamických aktualizací pro protokol auditu a živé aktualizace řídicího panelu
- Uchovávání dat: Přidána možnost uchovávání dat při možnosti deaktivace
- Widget řídicího panelu: Přidaný widget řídicího panelu WordPress pro rychlý přehled zabezpečení
- Automatická synchronizace: Blokované adresy IP, pravidla WAF a signatury malwaru se nyní po aktivaci automaticky synchronizují
- Správa HTAccess: Vylepšená úprava, odstranění a aktivace oznámení .htaccess
2.2.1 – 19. ledna 2026
Aktualizace shody s WordPress.org
- Pojmenování: Aktualizovaný zobrazovaný název pluginu
- Textová doména: Ověřená konzistence textové domény pomocí „vmpfence-security“ v celém
- Dokumentace: Přidána komplexní sekce Externí služby dokumentující všechna připojení API
- Obnovit výchozí nastavení: Tlačítko „Obnovit výchozí nastavení“ na stránce nastavení brány firewall nyní funguje
2.2.0 – 18. ledna 2026
HLAVNÍ AKTUALIZACE: Blokování zemí, shoda vlastních vzorů, export/import & Diagnostické nástroje
**Nové funkce:**
* Přidán systém blokování zemí s komplexními možnostmi geografického blokování
* Implementováno přizpůsobení vlastního vzoru pro pokročilá pravidla blokování (název hostitele, uživatelský agent, referrer, rozsahy IP)
* Přidána statistika útoků zobrazující země s nejvyššími útoky
* Implementovaný systém exportu/importu nastavení pro snadné zálohování a migraci konfigurace
* Přidán komplexní diagnostický nástroj s více než 15 kontrolami stavu systému
* Vytvořená integrace databáze GeoIP s automatickými aktualizacemi
** Vylepšení blokování:**
* Blokujte celé země v přístupu na vaše stránky
* Vytvořte pravidla blokování založená na vzorech s podporou zástupných znaků a regulárních výrazů
* Vyberte si podrobné možnosti blokování (blokujte pouze přihlášení nebo celý web)
* Nastavte dočasné nebo trvalé bloky zemí
* Sledovat statistiky bloků a počty pokusů
* Zobrazit podrobné protokoly bloků s IP, zemí a informacemi o požadavcích
** Nástroje & Vedení:**
* Plně vybavený diagnostický nástroj pro odstraňování problémů na webu
* Exportujte a importujte nastavení zabezpečení pro snadnou migraci stránek
* Zálohujte a obnovte konfiguraci jedním kliknutím
* Monitorování stavu systému s testy konektivity
* Kontrola synchronizace času, aby bylo zajištěno správné fungování bezpečnostních funkcí
* Dokončete audit nastavení WordPress a pluginů
* Sledování úloh Cron pro ověření správného chodu naplánovaných skenů
**Vylepšení:**
* Vylepšený výkon bezpečnostního skenování
* Vylepšená stabilita a spolehlivost pluginu
* Lepší zpracování chyb a upozornění pro uživatele
* Optimalizované databázové operace pro rychlejší výkon
2.1.2 – 10. ledna 2026
- Opravena perzistence stavu skenování a problémy s automatickým obnovováním
- Opravena manipulace se zavíráním prohlížeče během aktivních kontrol
- Opraveno čištění souborů pro určité soubory během odinstalace
- Opravena automatická synchronizace podpisu malwaru a pravidla WAF
- Opraven problém s výpočtem ukazatele stavu
- Opravena podrobná souhrnná tabulka brány firewall a problémy s citlivým rozložením
- Opraveno zpracování protokolu ladění a rozlišení cesty řídicího panelu
- Opraven problém s načítáním stránky s globálními možnostmi
2.1.1 – 9. ledna 2026
- Zásadní přepracování skeneru s optimalizací paměti
- Přidáno dávkování a kontrolní body pro velké skeny
- Opraven mechanismus prevence souběžného skenování
- Opraveno čištění pracovníka asynchronního skenování při deaktivaci
- Vylepšené rozvětvení skenování a zpracování přerušení
- Vylepšená spolehlivost sledování pokroku
- Optimalizované využití paměti pro skenování velkých souborů
2.1.0 – 7. ledna 2026
HLAVNÍ AKTUALIZACE: Dvoufaktorová autentizace, vylepšené blokování, nástroje & Pokročilé funkce
**Nové funkce:**
* Přidán kompletní systém dvoufaktorové autentizace (2FA) s nastavením QR kódu
* Vytvořeno živé sledování provozu s protokolováním požadavků v reálném čase
* Přidán systém sledování událostí pro komplexní bezpečnostní audit
* Implementovaná synchronizační služba pro centralizovanou správu více míst
* Přidány nástroje pro vyhledávání WHOIS a IP inteligenci
* Vytvořené rozhraní pro správu frontendu 2FA s podporou krátkých kódů
* Přidána integrace reCAPTCHA pro lepší ochranu robotů
* Implementovaná integrace zabezpečení WooCommerce
* Přidáno zabezpečení XML-RPC s vynucením 2FA
* Implementovaný protokol auditu
** Vylepšení zabezpečení:**
* Vylepšené blokování IP s granulární kontrolou a dočasnými/trvalými možnostmi
* Implementován pokročilý modul pro opravu souborů pro obnovu infikovaných souborů
* Přidána detekce binárních souborů pro vložený malware v obrázcích
* Vylepšené hodnocení legitimity pro snížení počtu falešných poplachů
* Vylepšené uživatelské bezpečnostní skenování pro podezřelé účty
** Výkon & UX:**
* Vylepšené sledování pokroku s podrobnými aktualizacemi stavu
* Vylepšený systém vyloučení s filtrováním souborů na základě vzoru
* Optimalizovaná správa paměti pro skenování velkých webů
**Technická vylepšení:**
* Přidáno komplexní protokolování auditu pro všechny bezpečnostní události
* Přidána služba synchronizace podpisů pro automatické aktualizace
* Vylepšená detekce a zpracování typu souboru
* Přidán systém seznamu povolených IP pro důvěryhodné služby
** Opravy chyb:**
* Vylepšená konzistence textové domény napříč řetězci překladu
* Opravené okrajové případy při ověřování a blokování IP adres
* Vylepšená kompatibilita s WordPress 6.9
2.0.0 – 11. prosince 2025
HLAVNÍ AKTUALIZACE: Pokročilá ochrana brány firewall & Prevence útoků
**Funkce brány firewall:**
* Přidán kompletní Web Application Firewall (WAF) s 280+ bezpečnostními pravidly
* Implementována detekce útoků v reálném čase pro XSS, SQLi, RFI, LFI a RCE
* Vytvořené rozhraní pro správu pravidel WAF s možností filtrování
* Přidáno komplexní protokolování útoků a statistiky
* Implementovaná časná bootstrap ochrana (načte se před WordPress)
** Ochrana hrubou silou:**
* Přidáno omezení pokusů o přihlášení pomocí konfigurovatelných prahových hodnot
* Implementováno blokování neplatných uživatelských jmen pro prevenci výčtu uživatelů
* Přidána kontrola uniklých hesel proti databázím porušení
* Vytvořený systém vynucování silného hesla
* Přidána černá listina uživatelských jmen pro okamžité blokování
** Omezení sazby:**
* Implementováno omezení počtu požadavků pro lidi a prohledávače
* Přidáno sledování chyb 404 pro detekci pokusů o skenování
* Vytvořeno ověření a zpracování prohledávače Google
* Přidána inteligentní klasifikace provozu
* Implementované akce omezování a blokování
** Pokročilé blokování:**
* Přidáno blokování IP adres s podporou rozsahu CIDR
* Implementováno blokování uživatelských agentů a refererů
* Vytvořeno blokování vzorů adres URL s okamžitými zákazy
* Přidán seznam povolených IP pro důvěryhodné služby
* Implementován systém trvalého zákazu pro recidivisty
** Dashboard & Hlášení:**
* Vytvořený řídicí panel brány firewall s vizuálními indikátory stavu
* Přidána statistika útoků podle časového období
* Implementována tabulka blokovaných útoků s filtrováním
* Vytvořena komplexní stránka možností brány firewall
* Přidány vlastní zprávy bezpečnostního bloku
1.0.0 – 29. září 2025
Počáteční verze – komplexní bezpečnostní skener
- Vydány specializované moduly bezpečnostních skenerů
- Přidána detekce malwaru s pokročilým porovnáváním vzorů
- Integrované Google Safe Browsing API pro reputaci URL
- Vytvořená podpora typu vícenásobného skenování (rychlé, standardní, hluboké, vlastní)
- Implementováno monitorování integrity souborů proti WordPress.org
- Přidáno skenování zranitelnosti pro pluginy, motivy a jádro
- Vytvořená uživatelská bezpečnostní analýza a admin monitoring
- Implementováno skenování bezpečnosti obsahu
- Přidán veřejný skener souborů pro vystavené konfigurace
- Vytvořeno plánované skenování s automatickým obnovením
- Implementováno komplexní protokolování auditů
- Přidán flexibilní systém vyloučení souborů
- Vytvořený řídicí panel s podrobnými zprávami o zabezpečení